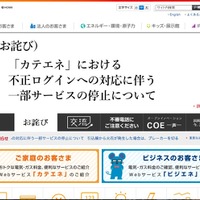
中部電力株式会社は11月7日、10月30日に公表した同社の家庭向けWebサービス「カテエネ」への不正ログインについて、継続調査の結果、さらに78件の不正ログインが判明したと発表した。
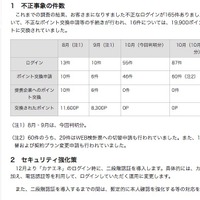
これは8月21日から10月28日にかけて、第三者が他社サービス等から不正入手したと推測されるメールアドレスとパスワードを使用しさらに78件の不正ログインが行われたというもので、このうち62件は不正なポイント交換申請が行われ、8・9月申請の16件は提携企業のポイントに交換されたことが判明した。
同社では対象の顧客に個別に説明と謝罪を行うとともに、メールアドレスまたはメールパスワード、カテエネID・パスワードを変更するよう依頼している。なお不正交換されたポイント(計19,900P)についても返還予定。
同社では従来、不正ログインの可能性が高い特定のプロバイダのメールアドレスを利用している顧客約7万件について調査を行っていたが、今後は全ての顧客に対象を拡大し調査を実施するとともに、不正ログインの可能性がある顧客については個別に連絡を行う。
また同社では12月から、セキュリティ対策として「カテエネ」ログイン時にカテエネID・パスワードに加え電話認証等を利用した二段階認証を導入する。
これは8月21日から10月28日にかけて、第三者が他社サービス等から不正入手したと推測されるメールアドレスとパスワードを使用しさらに78件の不正ログインが行われたというもので、このうち62件は不正なポイント交換申請が行われ、8・9月申請の16件は提携企業のポイントに交換されたことが判明した。
同社では対象の顧客に個別に説明と謝罪を行うとともに、メールアドレスまたはメールパスワード、カテエネID・パスワードを変更するよう依頼している。なお不正交換されたポイント(計19,900P)についても返還予定。
同社では従来、不正ログインの可能性が高い特定のプロバイダのメールアドレスを利用している顧客約7万件について調査を行っていたが、今後は全ての顧客に対象を拡大し調査を実施するとともに、不正ログインの可能性がある顧客については個別に連絡を行う。
また同社では12月から、セキュリティ対策として「カテエネ」ログイン時にカテエネID・パスワードに加え電話認証等を利用した二段階認証を導入する。