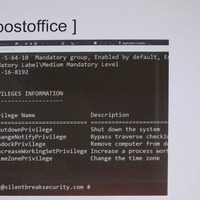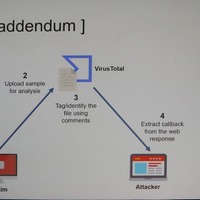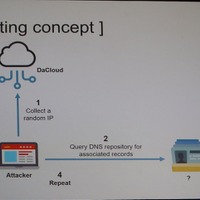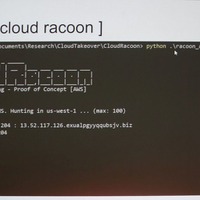
現在のサイバー攻撃において、重要なインフラのひとつが C2 サーバー(Command and Controll Server)の存在だ。モダンな C2 サーバーは、たとえば VirusTotal のようなセキュリティインフラさえも利用して標的のデータを窃取し、クラウドサービス上に潜み、DNS 悪用してドメインを乗っ取っとる。
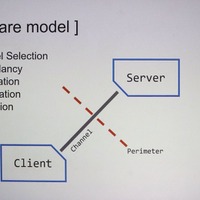
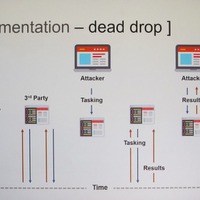
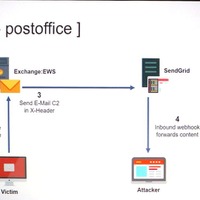
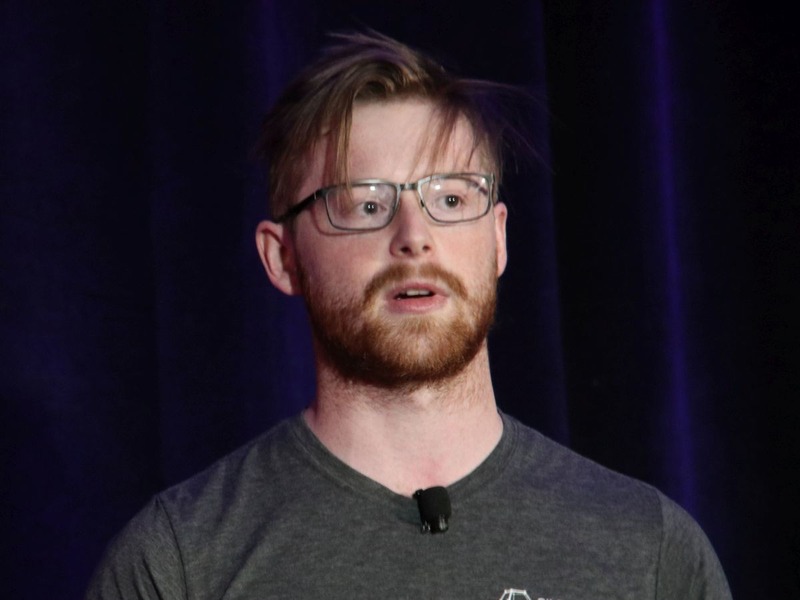
今夏 2019 年の Blackhat USA では、Silent Break Security 社のニック・ランダース氏によって、DNS/HTTPS、メールサービス、クラウドサービスなどを悪用したステルス C2 サーバーの実態といくつかの PoC が紹介された。基本的なアプリケーションプロトコルや信頼ベースとなるインターネットインフラ、パブリッククラウドが悪用されると、攻撃者や C2 サーバーの追跡が困難になる。ステルス C2 サーバーの現状をレポートする。
今夏 2019 年の Blackhat USA では、Silent Break Security 社のニック・ランダース氏によって、DNS/HTTPS、メールサービス、クラウドサービスなどを悪用したステルス C2 サーバーの実態といくつかの PoC が紹介された。基本的なアプリケーションプロトコルや信頼ベースとなるインターネットインフラ、パブリッククラウドが悪用されると、攻撃者や C2 サーバーの追跡が困難になる。ステルス C2 サーバーの現状をレポートする。