マルウェア「Emotet」の感染被害増加、なりすましメールに注意(JPCERT/CC) | ScanNetSecurity
2026.11.15(日)

マルウェア「Emotet」の感染被害増加、なりすましメールに注意(JPCERT/CC)

JPCERT/CCは、「マルウエア Emotet の感染に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
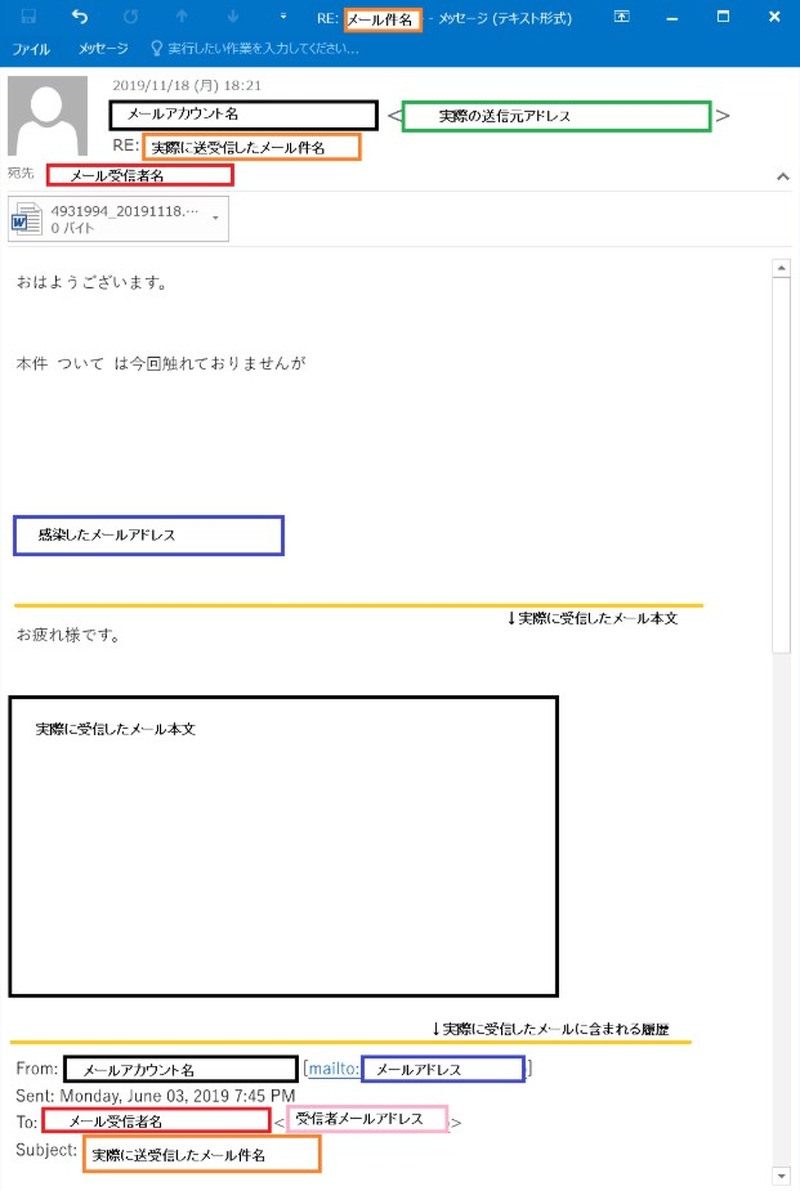
メールの例
メールの例 全 3 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月27日、「マルウエア Emotet の感染に関する注意喚起」を発表した。2019年10月後半より、マルウエア「Emotet」の感染に関する相談を多数受けており、特に実在の組織や人物になりすましたメールに添付された悪性なWord文書ファイルによる感染被害の報告を多数受けているという。

JPCERT/CCでは、主にメールに添付されたWord形式のファイルを実行し、コンテンツの有効化を実行することで、Emotetに感染する事案を確認しているという。Emotetの感染につながる可能性のあるメールは、Emotetが窃取した情報などを元に独自に作成されているものに加え、実際の組織間のメールのやりとりの内容を転用することで、感染元から送信先への返信を装うものがある。

そのため、取引先の担当者から送られているようにみえるメールでも、実際はEmotetが窃取した情報を元に攻撃者側から送られている「なりすましメール」である可能性があるため、注意が必要としている。添付されたファイルには、コンテンツの有効化を促す内容が記載されており、有効化してしまうとEmotetがダウンロードされる。感染すると、端末やブラウザに保存されたパスワードなどの認証情報を窃取されたり、SMBによりネットワーク内に感染が広がるなどの影響を受ける可能性がある。JPCERT/CCでは対策を示し検討をうながしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop