企業のメールセキュリティは改善傾向、特に送信元ドメイン認証で顕著(デージーネット) | ScanNetSecurity
2026.11.06(金)

企業のメールセキュリティは改善傾向、特に送信元ドメイン認証で顕著(デージーネット)

デージーネットは、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
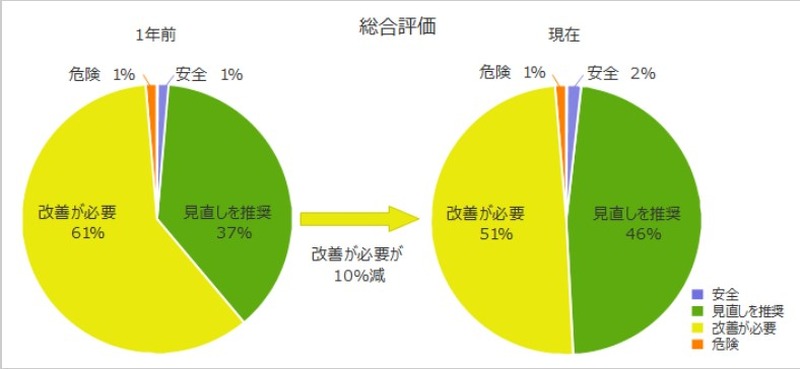
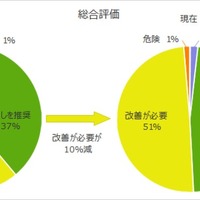
総合評価および前年との比較
総合評価および前年との比較 全 3 枚 拡大写真
株式会社デージーネットは1月15日、メールサーバの安全性について課題の傾向・考察をまとめた統計レポートを公表した。これは同社のメールサーバセキュリティ診断(MSchecker)の統計結果(2019年1月~2019年12月に実施)をもとにまとめたもの。MScheckerでセキュリティ診断を受けたドメインのうち、総合評価で改善が必要と判定されたのは危険判定も含め52%を占めた。1年前の総合評価と比較すると、約10%の企業でメールセキュリティの改善が行われ、対策が確実に進んでいることが分かるとしている。

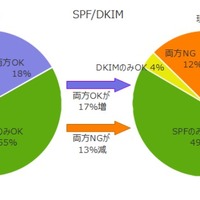
送信元ドメイン認証の対策では、1年前と比較してSPFとDKIMのどちらも設定していない企業が13%減少し、SPFとDKIMのどちらも設定している割合が17%増加した。SPFとDKIMのどちらか設定している企業を合わせると、88%の企業で送信元ドメイン認証の対策がなされている。今回の評価の中では、送信元ドメイン認証がもっとも改善された結果となった。

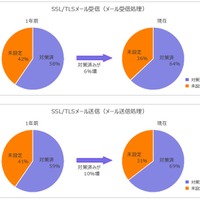
SSL/TLSメール送受信では、暗号化した通信でメールを送受信できるか確認している。メールを暗号化することで、メールを盗聴しても内容を分からなくできる。メール相手が暗号化に対応していても、受信側で暗号化した通信ができなければ、暗号化した通信にはならない。そのため、第三者に盗み見られる可能性がある。これに関しては、1年前と比較して送受信ともに普及率が上がりつつあるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

ランキングをもっと見る
PageTop