インシデント報告、フィッシングサイトの割合が7割近くまで増加(JPCERT/CC) | ScanNetSecurity
2026.10.25(日)

インシデント報告、フィッシングサイトの割合が7割近くまで増加(JPCERT/CC)

JPCERT/CCは、2019年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
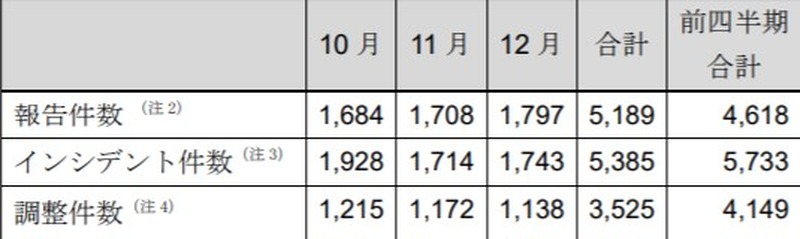
インシデント報告関連件数
インシデント報告関連件数 全 4 枚 拡大写真
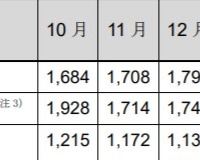
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月21日、2019年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は5,189件で、前四半期(4,618件)から22%増加した。

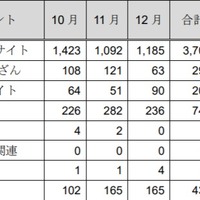
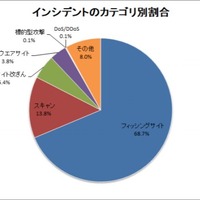
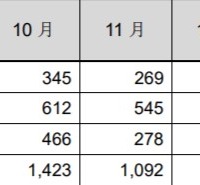
同四半期のインシデントの内訳は「フィッシングサイト」が68.7%、「スキャン」が13.8%となった。スキャンは引き続き減少にあるが、フィッシングサイトの報告件数は3,700件で、前四半期の3,457件から7%の微増となった。内訳では、国内のブランドを装ったフィッシングサイトの件数は889件で、前四半期の673件から32%増加。国外のブランドを装ったフィッシングサイトの件数は1,749件となり、前四半期の1,828件から4%減少した。

活動概要では、「マルウエア Emotet の感染に対する対策活動」および「PSIRT 構築・運用のガイドライン『PSIRT Services Framework version 1.0 日本語
版』を公開」の2つをトピックに挙げている。JPCERT/CCでは、2019年10月後半からマルウェアEmotetの感染に関する相談を多数受けており、11月27日に注意喚起、CyberNewsFlashを公開し、広く注意を呼びかけた。また、12月2日にJPCERT/CC Eyesにて、Emotetの感染が疑われる個人や組織で活用できるようなFAQをまとめたブログを公開している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

    アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

ランキングをもっと見る
PageTop