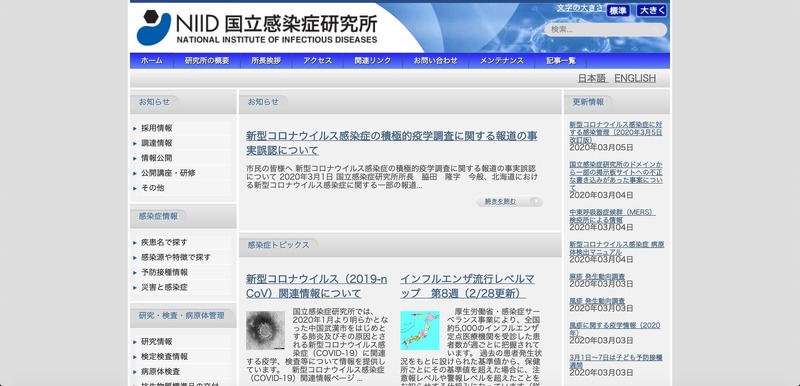
国立感染症研究所は3月4日、不正アクセスによる同研究所ドメインから掲示板への不正な書き込みが判明したと発表した。
これは3月2日午前0時39分頃に、同研究所で2012年まで利用していた旧公式サーバ「www0.nih.go.jp」からプロキシサーバ経由でプライベートな掲示板に1件の書き込みがあったというもので、同掲示板の利用者から連絡がありプロキシサーバを調査し当該掲示板への旧公式サーバからのアクセスを確認し判明した。
同研究所での調査によると、過去に設置したままであったアプリケーション直下のディレクトリに改ざんの形跡を発見し、プロキシサーバのログを解析、当該掲示板へのアクセス履歴と同時刻の旧公式サーバ利用履歴を照合した結果、通常存在しないプログラムが起動した証跡を発見した。
同研究所では、当該サーバの機能を閉鎖しアプリケーションを削除、ファイルの変更履歴を確認の上で、過去1年間の変更履歴を確認、各サーバのログを検証し当該サーバからアクセスが無いことを確認した。
同研究所では今後、侵入方法とその他の脆弱性の検証を行うとともに、外部業者に依頼してWebアプリケーションの再検査を実施し再発防止に取り組むとのこと。
これは3月2日午前0時39分頃に、同研究所で2012年まで利用していた旧公式サーバ「www0.nih.go.jp」からプロキシサーバ経由でプライベートな掲示板に1件の書き込みがあったというもので、同掲示板の利用者から連絡がありプロキシサーバを調査し当該掲示板への旧公式サーバからのアクセスを確認し判明した。
同研究所での調査によると、過去に設置したままであったアプリケーション直下のディレクトリに改ざんの形跡を発見し、プロキシサーバのログを解析、当該掲示板へのアクセス履歴と同時刻の旧公式サーバ利用履歴を照合した結果、通常存在しないプログラムが起動した証跡を発見した。
同研究所では、当該サーバの機能を閉鎖しアプリケーションを削除、ファイルの変更履歴を確認の上で、過去1年間の変更履歴を確認、各サーバのログを検証し当該サーバからアクセスが無いことを確認した。
同研究所では今後、侵入方法とその他の脆弱性の検証を行うとともに、外部業者に依頼してWebアプリケーションの再検査を実施し再発防止に取り組むとのこと。