復号代金だけでなくデータ漏えいでも脅迫「暴露型ランサムウェア」の手口と対応例(マクニカネットワークス) | ScanNetSecurity
2026.09.19(土)

復号代金だけでなくデータ漏えいでも脅迫「暴露型ランサムウェア」の手口と対応例(マクニカネットワークス)

マクニカネットワークスは、最近多く被害が観測されている「暴露型ランサムウェア」の手口と対応例を公開した。

脆弱性と脅威 脅威動向
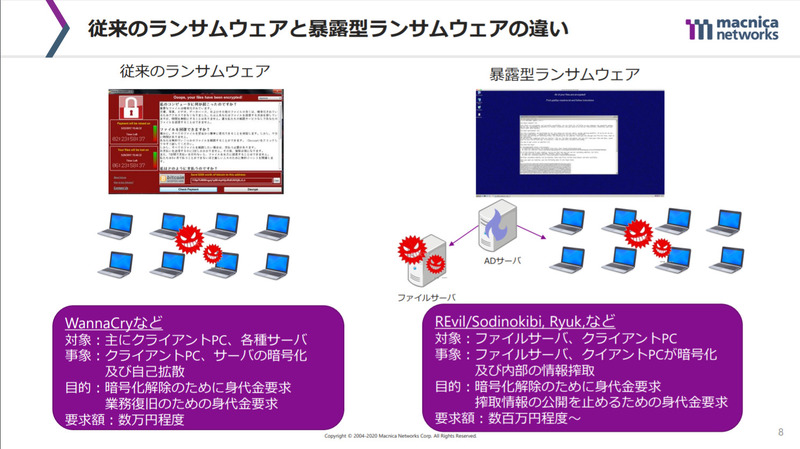
従来のランサムウェアと暴露型ランサムウェアの違い
従来のランサムウェアと暴露型ランサムウェアの違い 全 3 枚 拡大写真
マクニカネットワークス株式会社は6月24日、最近多く被害が観測されている「暴露型ランサムウェア」の手口と対応例を公開した。被害を最小限にとどめることを目的としている。多くの日本企業において、VPN機器やその他の外部に公開している機器などの脆弱性が攻撃され、AD(Active Directory)の乗っ取りやランサムウェアの感染により機密情報を窃取されてしまう事案が発生している。同社が対応を支援している事案では、数週間あるいは数カ月前から侵入の痕跡が確認されているという。

これらの事案で確認されたランサムウェアは、「暴露型ランサムウェア」などと呼ばれる。従来のランサムウェアは主にクライアントPCや各種サーバを対象にファイルを暗号化し、復号のために金銭を要求する。要求額は数万円というケースが多い。しかし暴露型ランサムウェアは、クライアントPCのほかファイルサーバを暗号化する。また、暗号化する前に情報を盗み出しており、復号だけでなく情報の公開を止めるために身代金を要求する。要求額は数百万円に上るという。

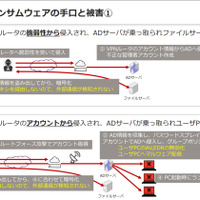
実際に被害を受けた手口では、VPNルータの脆弱性を悪用してADサーバへ侵入、管理者アカウントを不正に作成し、ファイルサーバから情報を盗み出した上で暗号化するケースがあった。このケースではプロキシを経由しないため、外部通信が検知されない。また、VPNルータにブルートフォース攻撃を仕掛けてアカウントを取得して侵入、さらにAD情報を収集し管理者アカウントで侵入し、グループポリシーを改ざんする。あとは最初のケースと同じだ。このケースでは、ポリシーの変更によりアンチウイルスやEDRを無効化、マルウェアを配信している。このほかにも、メールをきっかけとして侵入するケースも確認されている。

同社では、攻撃者の侵入経路、事象の再発を考慮したADイベントログとVPNログ、Proxyログなどのセキュリティ製品以外のログ調査を実施して被害の全容を把握した。また、二次被害や再発を防ぐために、VPNパッチの適用やアカウントリセット、プレスリリース準備など、攻撃に対する適切な調査と対処が必要としている。

《ScanNetSecurity》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop