エヌ・ティ・ティ・コミュニケーションズ株式会社(NTT Com)は7月2日、5月28日に公表した同社への不正アクセスについての調査結果の続報を発表した。
同社によると、同社のサービスである「Bizホスティング エンタープライズ」、「Enterprise Cloudオプションサービス」の工事情報管理サーバ(サーバC)に不正アクセスの形跡がある事象について、AD運用サーバ(サーバA)、運用サーバ(サーバB)、サーバCのフォレンジック調査を行ったところ、5月28日の第1報で公表した621社に加え、新たに83社に関する工事情報等が流出した可能性が6月19日に判明した。
また、第1報で公表した社内サーバ群への不正操作履歴について、調査を進めたところ一部の社内ファイルが流出した可能性が6月2日に判明した。
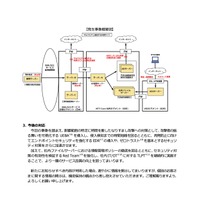
さらに社内サーバ群への不正アクセスの調査過程で、新たにVDIサーバ経由での、一部の社内ファイルサーバへのリモートアクセスを利用したBYOD端末からの不正アクセスが5月26日に判明、同社では全てのBYOD端末とシンクライアント専用端末のリモートアクセス環境を即時停止し、予防保全として全社員のパスワード変更を実施、リモートアクセス時の認証や監視の強化を実施済みで、現在社員アカウントの不正利用は発生していない。
なお、社内サーバ群への不正アクセスについて、窃取された正当なアカウントとパスワードが使用されたため、攻撃者が閲覧した可能性のある情報の特定に時間を要したが、フォレンジック調査やアクセス履歴の分析の結果、影響を受けた可能性がある顧客は188社とのこと。
同社では新たに流出が判明した顧客や影響を受けた顧客に対し、順次報告を行う。
同社では今後、攻撃者の振る舞いを可視化するUEBAを導入し侵入検知までの時間短縮を図るとともに、再発防止に向けエンドポイントセキュリティを強化するEDRの導入や、ゼロトラストを基本とするセキュリティ対策を行う。