沈静化していた「Emotet」、感染につながるメールを確認(JPCERT/CC) | ScanNetSecurity
2026.09.29(火)

沈静化していた「Emotet」、感染につながるメールを確認(JPCERT/CC)

JPCERT/CCは、「マルウエア Emotet の感染に繋がるメールの配布活動の再開について」とする注意喚起を発表した。

脆弱性と脅威 脅威動向
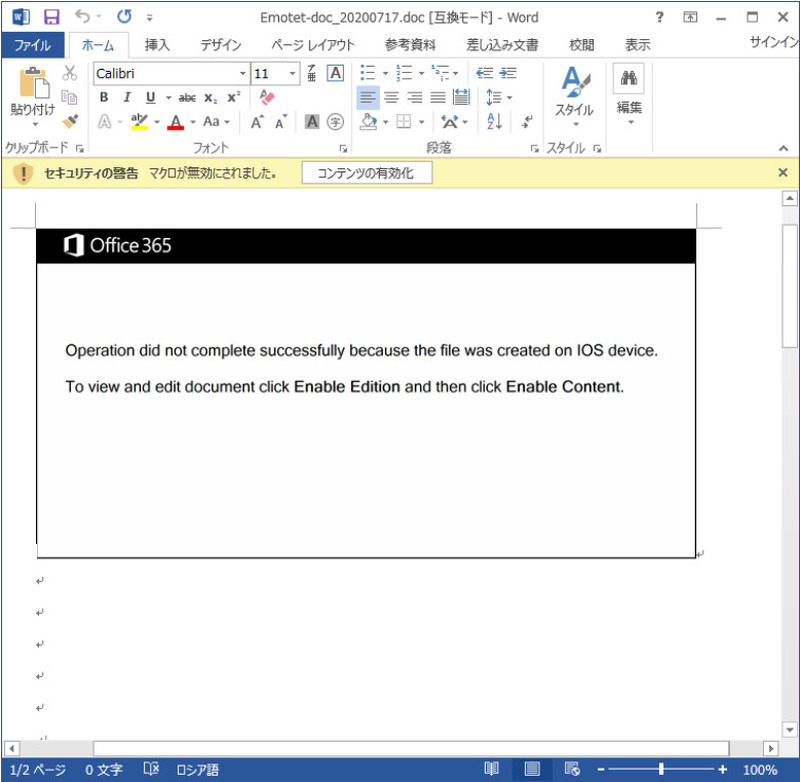
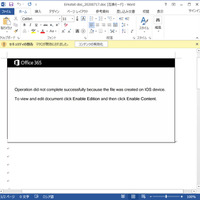
Emotet の感染につながる文書ファイルの例
Emotet の感染につながる文書ファイルの例 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月20日、「マルウエア Emotet の感染に繋がるメールの配布活動の再開について」とする注意喚起を発表した。これは、2020年7月17日頃より、マルウエア「Emotet」の感染につながるメールが配布されているとの情報が確認されているというもの。

Emotetは、情報窃取を行うだけでなく、感染端末から窃取した情報を用いてスパムメールを送信し、さらに感染拡大を試みる機能などを有するマルウエア。Emotetは2019年10月から日本国内で感染事例が相次ぎ、JPCERT/CCでも注意喚起を行っていたが、2020年2月以降はEmotetの感染につながるメールの配布は確認されていなかったという。

今回、観測されているメールも、以前と同様に添付ファイルまたは本文にリンクを含むメールであり、添付ファイルや本文中のリンクからダウンロードされるファイルを実行すると、マクロを有効化するよう表示され、有効化するとEmotetの感染につながることが確認されている。今後、あらためてEmotetの感染につながるメール受信や感染被害が増加する怖れがあるため、JPCERT/CCでは警戒を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  2. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  3. 扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

    扶桑電通が社外関係者と利用していた共有フォルダに不正アクセス、26,489件の個人情報が漏えいした可能性

  4. 「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

    「スマレジEC・リピート」「スマレジEC・B2B」に不正アクセス、一部の個人データが閲覧・取得された可能性

  5. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

ランキングをもっと見る
PageTop