攻撃活動が再開した「Emotet」の観測状況を公開(IPA) | ScanNetSecurity
2026.10.03(土)

攻撃活動が再開した「Emotet」の観測状況を公開(IPA)

独立行政法人情報処理推進機構(IPA)は7月28日、7月中旬から攻撃活動が再開した「Emotet」の観測状況について発表した。

脆弱性と脅威 脅威動向
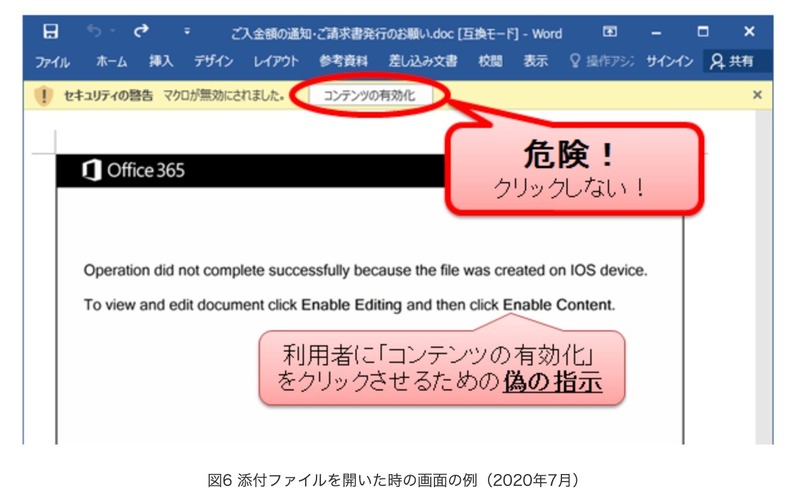
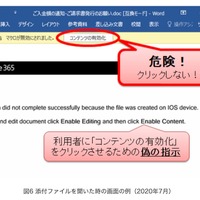
添付ファイルを開いた時の画面の例(2020年7月)
添付ファイルを開いた時の画面の例(2020年7月) 全 1 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は7月28日、7月中旬から攻撃活動が再開した「Emotet」の観測状況について発表した。

「Emotet」は2020年2月上旬以降、攻撃メールが観測されない状態が続いていたが、7月中旬から攻撃活動が再開、攻撃の手口はこれまでと大きくは変わらないため、受信メールに添付されたWord文書ファイル等が信頼できるものと判断できない限り「コンテンツの有効化」を行わないよう注意を呼びかけている。

IPAによると、「請求書の件です。」「ご入金額の通知」「ご請求書発行のお願い」「会議への招待」「ドキュメント」等のメール件名や添付ファイルが観測されており、また、不正なWord文書ファイルが直接メールに添付されている手口の他にも、ファイル形式が異なっていたり、URLリンクから不正なWord文書ファイルをダウンロードさせる手口も観測されている。

なお、IPAでは7月20日頃に、ある国内企業のメールアカウントが攻撃者に悪用され、外部へEmotetの攻撃メールがばら撒かれたという事案も確認している。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop