「Emotet」関連相談が急増、パスワード付きZIPファイル添付攻撃も確認(IPA) | ScanNetSecurity
2026.10.03(土)

「Emotet」関連相談が急増、パスワード付きZIPファイル添付攻撃も確認(IPA)

独立行政法人情報処理推進機構(IPA)は9月2日、7月中旬から攻撃活動が再開した「Emotet」について、相談が急増したパスワード付きZIPファイルを使った攻撃の例を発表した。

脆弱性と脅威 脅威動向
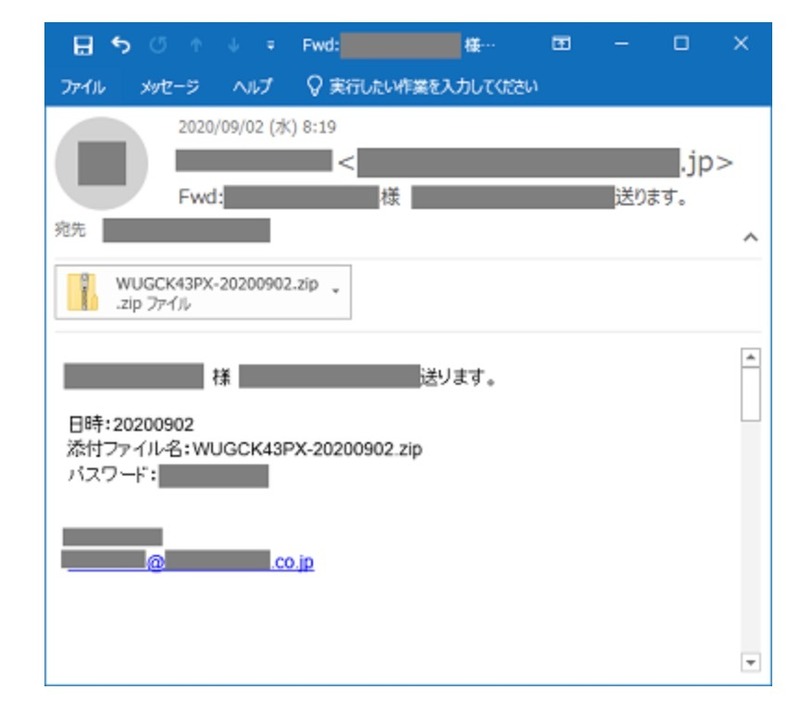
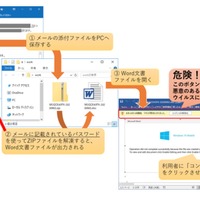
パスワード付きZIPファイルが添付された攻撃メールの例(2020年9月)
パスワード付きZIPファイルが添付された攻撃メールの例(2020年9月) 全 2 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は9月2日、7月中旬から攻撃活動が再開した「Emotet」について、相談が急増したパスワード付きZIPファイルを使った攻撃の例を発表した。

IPAによると、Emotetの攻撃メールが継続して確認されているとともに、情報セキュリティ安心相談窓口へのEmotetに関連する相談は7月~8月の2ヶ月で34件、9月1日から9月2日の午前中だけで23件と急増しており、多数の国内企業や組織で被害が発生している可能性があるため改めて注意を呼びかけている。

IPAでは9月2日に、「パスワード付きのZIPファイルを添付したEmotetの攻撃メール」を確認しており、本手口では、添付ファイルが暗号化されているためメール配送経路上でのセキュリティ製品の検知・検疫をすり抜け、受信者の手元に攻撃メールが届いてしまう確率が高く注意を呼びかけている。添付されたZIPファイルの中には、これまでと同様に悪意のあるマクロが仕掛けられたWord文書ファイルが含まれ、「コンテンツの有効化」ボタンをクリックするとウイルスに感染させられる。

IPAではシステム管理部門等に対し、被害の拡大防止のため、Emotetの攻撃メールへ警戒するとともに、改めて職員へ不審なメールへの注意喚起とメールアカウントが不正に使用された場合の速やかな停止などの対応を実施するよう呼びかけている。

《ScanNetSecurity》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  4. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop