「対策しないとどうなるか」まで記載、IoTガイドラインの解説編を公開(CCDS) | ScanNetSecurity
2026.10.23(金)

「対策しないとどうなるか」まで記載、IoTガイドラインの解説編を公開(CCDS)

CCDSは、「IoT分野共通セキュリティ要件ガイドライン2019年度版~11要件における解説編」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
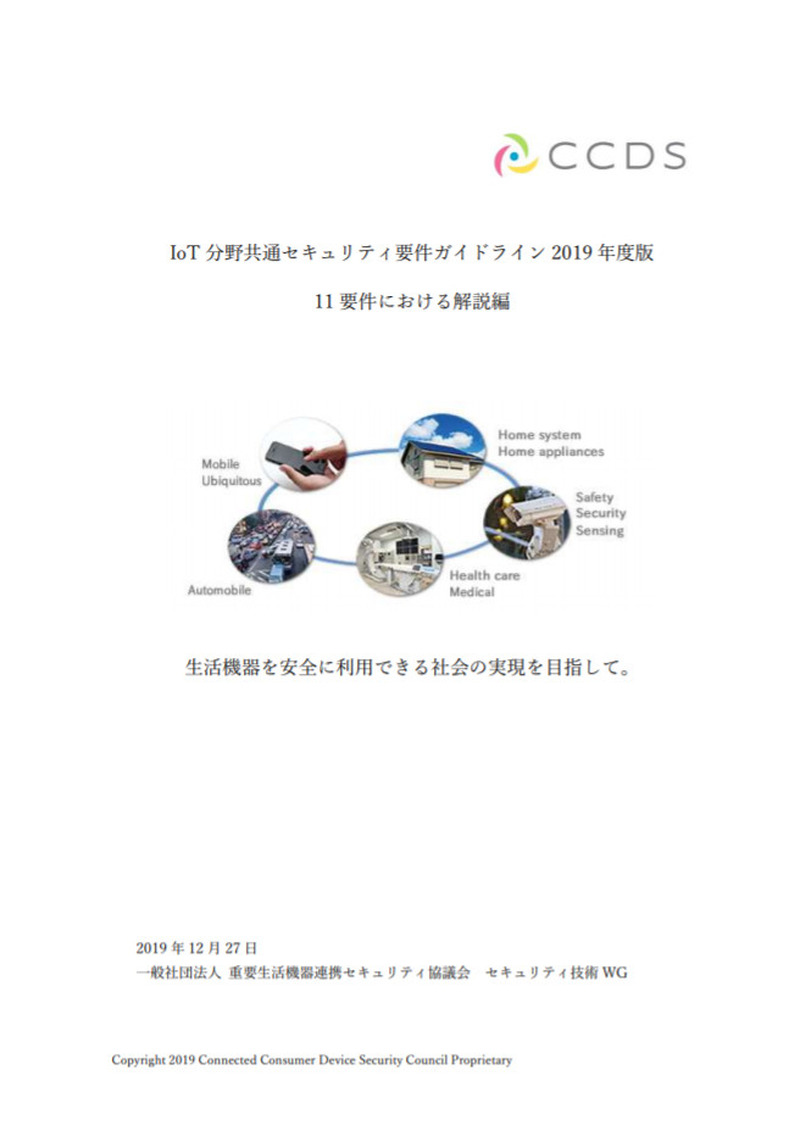
「IoT分野共通セキュリティ要件ガイドライン2019年度版~11要件における解説編」
「IoT分野共通セキュリティ要件ガイドライン2019年度版~11要件における解説編」 全 1 枚 拡大写真
一般社団法人 重要生活機器連携セキュリティ協議会(CCDS)は、「IoT分野共通セキュリティ要件ガイドライン2019年度版~11要件における解説編」を公開した。同解説書は、ガイドラインへの理解を深め、IoT機器における最低限の守るべき要件への対策や評価方法の検討に役立てることを目的としたもの。特に、各要件が満たされない場合の影響や脅威について具体的に記述していることが特徴となっている。

解説書では11の認証要件について、「脆弱性の種類」「説明(脅威の背景)」「レイヤー(OSI 7階層)」「攻撃経路」「モード(システムモード/システム状態)」「事例/脅威(対策しないとこうなると言う記載等)」「対応策(ケースバイケースの例)」「説明」の8つの項目を記載している。

たとえば「要件2:Web入力によるクロスサイトリクエストフォージェリの不具合がないこと」では、脆弱性が存在するIoT機器上のWebアプリで定義された処理が、意図せず実行されてしまう恐れがあるとして、「意図しない設定の変更」と「意図しない処理の実行」について詳細に説明している。

「要件6:システム運用上、必要な TCP/UDP ポートには、適切なアクセス認証方法(機器毎にユニークな IDとパスワード、もしくは外部公開の恐れのない管理された ID とパスワード)で管理されていること」では、Wi-Fiルータの管理画面をWebから検索可能な脆弱性が出荷後に発覚した例を紹介。ハッカーが基板のファームウェアを解析し、改ざんによりtelnetを有効化、侵入を可能にしていた。この脆弱性の残るルータは、多くのビジネスホテルなどに未だ存在している。

CCDSでは、ユーザ企業がIoT機器を調達する際のセキュリティ評価ポイントの検討時、またベンダ企業がIoT機器の開発時にセキュリティ訴求ポイントを検討する際などを対象としており、活用を推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

  5. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

ランキングをもっと見る
PageTop