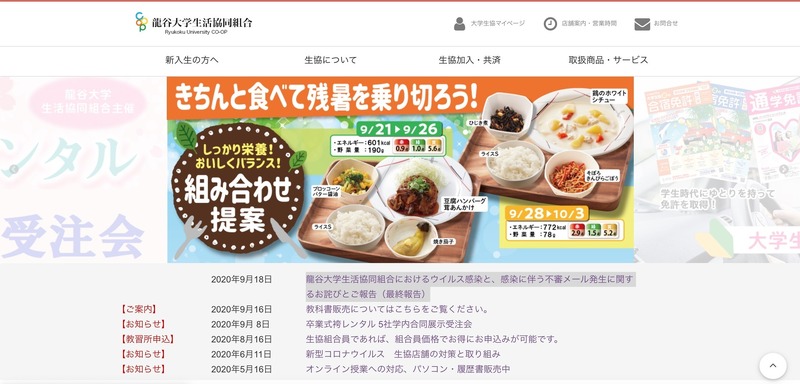
龍谷大学生活協同組合は9月18日、同生協が使用するパソコンのウイルス感染と同生協職員を騙る不審メール発生について最終報告を発表した。
これは8月31日午後3時30分頃に、同生協のパソコンが不審メールを受信、感染経路を調査したところ2台のウイルス感染を確認、また、部内及び関係者にて同生協職員を名乗る不審メールを確認したというもの。同生協によると、サーバー管理会社などと調査を行った結果、原因は同生協職員へ届いたウイルスメールの添付ファイルをクリックしたことが原因で、感染したウイルスは「Emotet」もしくはそれに類するものである可能性が高いとのこと。
感染したパソコンから漏えいした可能性があるのは、該当パソコンに保存されたメールアドレスや文面で、大学教職員約160名、学生34名、取引先約50社、同生協職員や業務アドレス約30件のアドレス。
同生協では9月2日に、流出が疑われる34名の学生に対しメール及び電話にて直接、謝罪と注意喚起の連絡を行っている。
同生協では8月31日に大学へ第一報を報告するとともに、該当パソコンをオフラインとし、ウイルスチェック及び初期化等の対応を実施、翌9月1日にはメールアカウントの停止を行い、9月2日に大学及び取引先、組合員向けにWebサイト上で謝罪と注意喚起及び経過報告を公表し、その後も調査を継続していた。
同生協では今後、セキュリティ研修の強化やメール送受信ルールの厳格化、セキュリティソフトの定期的な更新チェック等を行いセキュリティ意識の向上と再発防止に努めるとのこと。
これは8月31日午後3時30分頃に、同生協のパソコンが不審メールを受信、感染経路を調査したところ2台のウイルス感染を確認、また、部内及び関係者にて同生協職員を名乗る不審メールを確認したというもの。同生協によると、サーバー管理会社などと調査を行った結果、原因は同生協職員へ届いたウイルスメールの添付ファイルをクリックしたことが原因で、感染したウイルスは「Emotet」もしくはそれに類するものである可能性が高いとのこと。
感染したパソコンから漏えいした可能性があるのは、該当パソコンに保存されたメールアドレスや文面で、大学教職員約160名、学生34名、取引先約50社、同生協職員や業務アドレス約30件のアドレス。
同生協では9月2日に、流出が疑われる34名の学生に対しメール及び電話にて直接、謝罪と注意喚起の連絡を行っている。
同生協では8月31日に大学へ第一報を報告するとともに、該当パソコンをオフラインとし、ウイルスチェック及び初期化等の対応を実施、翌9月1日にはメールアカウントの停止を行い、9月2日に大学及び取引先、組合員向けにWebサイト上で謝罪と注意喚起及び経過報告を公表し、その後も調査を継続していた。
同生協では今後、セキュリティ研修の強化やメール送受信ルールの厳格化、セキュリティソフトの定期的な更新チェック等を行いセキュリティ意識の向上と再発防止に努めるとのこと。