Amazon、楽天、三井住友カード、LINEを騙るフィッシングメールが全体の9割を占める(フィッシング対策協議会) | ScanNetSecurity
2026.10.04(日)

Amazon、楽天、三井住友カード、LINEを騙るフィッシングメールが全体の9割を占める(フィッシング対策協議会)

フィッシング対策協議会は10月2日、2020年9月の「フィッシング報告状況」について発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
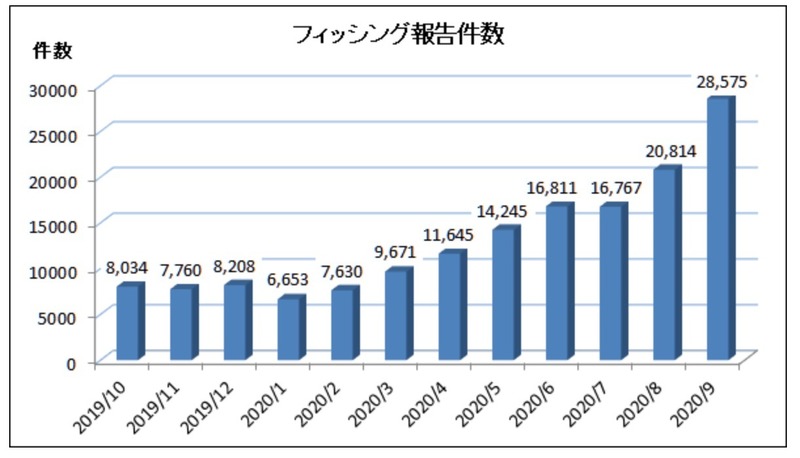
フィッシング報告件数
フィッシング報告件数 全 3 枚 拡大写真
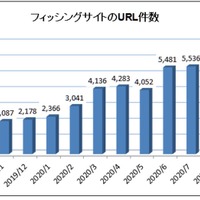
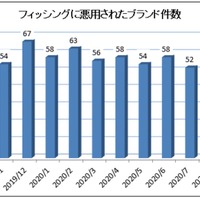
フィッシング対策協議会は10月2日、2020年9月の「フィッシング報告状況」について発表した。これによると、9月に同協議会へ寄せられたフィッシングの報告件数(海外含む)は28,575件で、前月の20,814件から7,761件増加した。フィッシングサイトのURL件数(重複なし)は6,686件で、前月の4,953件から1,733件増加した。フィッシングに悪用されたブランドの件数(海外含む)は49件で、前月の55件から6件の減少となった。

フィッシングメールでは、Amazon、楽天、三井住友カード、LINEを騙るものが繰り返し大量配信されており、これら上位4ブランドで報告数全体の約93.2%を占めた。また、これら大量配信メールの約半数近くが、差出人メールアドレスに正規サービスのドメインを騙る「なりすまし送信」であった。

このほか、Appleやクレジットカードブランド、金融機関を騙るフィッシングも多く、SNSや検索サイトの検索結果で表示される偽の広告から誘導されるフィッシングサイトも少数ながら報告があるという。さらに、宅配業者の不在通知を装うSMSの報告も連日大量に配信されている。

URLについては、同じメール文面でURLを短時間に変えているフィッシングが多く、8月と同様に大量に取得した独自ドメインやIPアドレスを直接使ったURLが使用されていた。

ここ数か月で急増した「なりすまし」メールについて、DMARC等の送信ドメイン認証技術の導入で正規の送信元か否か受信側での検証が可能となり、サービス事業者や組織での「なりすまし」メール対策として、さらなる普及が望まれる。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop