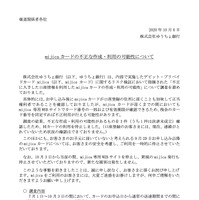
株式会社ゆうちょ銀行は10月6日、不正入手した口座情報を利用したmijicaカードの作成・利用の可能性についての調査結果を発表した。
同行ではデビット・プリペイドカードmijicaの送金機能の不正利用等による被害を踏まえ、9月25日に設置した「セキュリティ総点検タスクフォース」による各種資金決済サービスの点検を実施した際にmijicaWEBへの不正アクセスを確認していた。
同行によると従来、ユーザーからmijicaカード申し込み後にmijicaカードが口座登録の住所に届くことを加味し正当権利者であることを確認していたが、mijicaカードが届くまでの期間もmijica専用WEBサイトでカード番号の下4桁と有効期限が確認可能で、残余のカード番号を同定すれば不正利用が行える可能性が判明した。
同行で7月1日から10月3日の間にmijicaカードの申込日から通常の送達期間までの間に利用があるカードについて調査したところ、不正な作成・利用の可能性があるものを3件(うち1件は決済未成立)を確認したため、同カードの利用を停止した。なお、口座登録の顧客には現在、連絡がとれず状況確認は行えていない。
同行では申し込みが9月29日以降のmijicaカードについて、利用を一時的に停止、10月3日から当面の間、mijica専用WEBサイトを停止し、新規のmijica発行も停止している。
同行ではデビット・プリペイドカードmijicaの送金機能の不正利用等による被害を踏まえ、9月25日に設置した「セキュリティ総点検タスクフォース」による各種資金決済サービスの点検を実施した際にmijicaWEBへの不正アクセスを確認していた。
同行によると従来、ユーザーからmijicaカード申し込み後にmijicaカードが口座登録の住所に届くことを加味し正当権利者であることを確認していたが、mijicaカードが届くまでの期間もmijica専用WEBサイトでカード番号の下4桁と有効期限が確認可能で、残余のカード番号を同定すれば不正利用が行える可能性が判明した。
同行で7月1日から10月3日の間にmijicaカードの申込日から通常の送達期間までの間に利用があるカードについて調査したところ、不正な作成・利用の可能性があるものを3件(うち1件は決済未成立)を確認したため、同カードの利用を停止した。なお、口座登録の顧客には現在、連絡がとれず状況確認は行えていない。
同行では申し込みが9月29日以降のmijicaカードについて、利用を一時的に停止、10月3日から当面の間、mijica専用WEBサイトを停止し、新規のmijica発行も停止している。