システム開発会社にオーダーメイド型ランサムウェアによる標的型攻撃、アクセスログ削除し痕跡消す | ScanNetSecurity
2026.11.19(木)

システム開発会社にオーダーメイド型ランサムウェアによる標的型攻撃、アクセスログ削除し痕跡消す

巧妙にサーバ保存情報の暗号化やアクセスログの抹消を行っており、影響範囲の調査が難航しているという。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
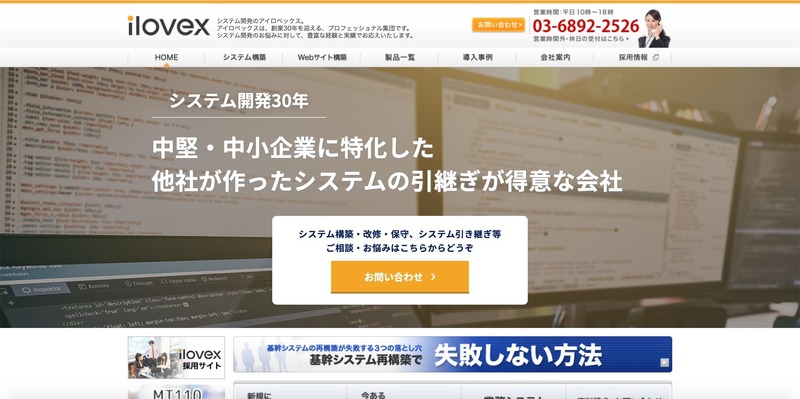
システム開発を行う株式会社アイロベックスは11月30日、同社ネットワークに対し外部からの不正アクセスがあり、顧客のプログラム等の資産が流出した可能性が判明したと発表した。

これは11月24日午前に、同社社内システムへの接続障害が発生し身代金を要求するメッセージを確認、同社にて調査したところ11月21日から23日にかけて、同社ネットワークに対し第三者からの不正アクセスがあり、ランサムウェアによりファイルが暗号化されたというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop