プロジェクト管理ツール「Backlog」やビジュアルコラボレーションツール「Cacoo」、ビジネスチャットツール「Typetalk」を提供する株式会社ヌーラボは12月10日、ヌーラボアカウントにて第三者からの不正ログイン試行を検知したと発表した。
同社からパスワードを含む顧客情報が流出した事実はなく、攻撃者が何らかの方法でアカウント情報を入手し、ヌーラボアカウントへのログインを試行したパスワードリスト型攻撃と同社では推定している。
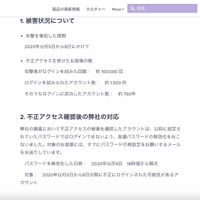
同社によると、12月5日から8日にかけて不正ログイン試行があり、攻撃者がログインを試みた回数は約100,000 回、ログインを試みられたアカウント数は約1,500件、そのうちログインに成功したアカウント数は約760件で、不正ログインが成功した場合は、顧客自身が確認できる情報が攻撃者に流出した可能性があるという。なお、攻撃者によってパスワードが変更された形跡は無い。
同社では、調査において不正アクセス被害を確認したアカウントについて、12月9日午後6時から順次パスワードの無効化を実施し、対象の顧客にはパスワード再設定を依頼するメールを送信している。
同社ではパスワードリスト型攻撃を想定し、アカウントのセキュリティ強化のため2段階認証の設定を推奨するとともに、他社サービスで使用しているパスワードの使い回しを控えるよう注意を呼びかけている。
パスワードリスト攻撃やパスワードスプレー攻撃は、被害にあった事業側からアカウント情報が流出した訳ではなく、頭の痛い問題、ディノス・セシール社などのように不正ログイン試行を早期に検知する仕組みをとるサービスも存在する。
同社からパスワードを含む顧客情報が流出した事実はなく、攻撃者が何らかの方法でアカウント情報を入手し、ヌーラボアカウントへのログインを試行したパスワードリスト型攻撃と同社では推定している。
同社によると、12月5日から8日にかけて不正ログイン試行があり、攻撃者がログインを試みた回数は約100,000 回、ログインを試みられたアカウント数は約1,500件、そのうちログインに成功したアカウント数は約760件で、不正ログインが成功した場合は、顧客自身が確認できる情報が攻撃者に流出した可能性があるという。なお、攻撃者によってパスワードが変更された形跡は無い。
同社では、調査において不正アクセス被害を確認したアカウントについて、12月9日午後6時から順次パスワードの無効化を実施し、対象の顧客にはパスワード再設定を依頼するメールを送信している。
同社ではパスワードリスト型攻撃を想定し、アカウントのセキュリティ強化のため2段階認証の設定を推奨するとともに、他社サービスで使用しているパスワードの使い回しを控えるよう注意を呼びかけている。
パスワードリスト攻撃やパスワードスプレー攻撃は、被害にあった事業側からアカウント情報が流出した訳ではなく、頭の痛い問題、ディノス・セシール社などのように不正ログイン試行を早期に検知する仕組みをとるサービスも存在する。