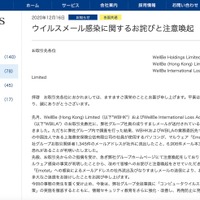
海外における医療系のサービスを展開するWellBe Holdings Limitedは12月16日、同社グループの中国法人である上海鼎安保険公估有限公司の社員が使用するパソコンが「Emotet」に感染し、メール内容の流出した可能性が判明したというもの。
これは11月に、WellBe(Hong Kong)LimitedおよびWellBe International Loss Adjusters Limitedの取引先数社に、同社グループ社員のなりすましメールが送付されたとの連絡があり、同社グループ内で調査を行ったところ、WellBe(Hong Kong)LimitedおよびWellBe International Loss Adjusters Limitedの業務委託先であり、同社グループの中国法人である上海鼎安保険公估有限公司の社員が使用するパソコンが「Emotet」に感染し、同社グループ取引関係者のメールアドレスとメール本文の内容が流出したというもの。
流出したのは、同社グループ取引関係者1,345件のメールアドレスと、6,906件のメール本文の内容。
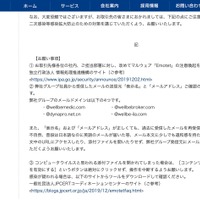
同社では、取引先からの指摘後に、同社グループWebサイトに注意喚起を行っていたが、改めて「Emotet」感染の事実が判明したことで、同社グループ社員から受信したメールの送信元「表示名」と「メールアドレス」を確認するよう注意を呼びかけている。なお、同社グループのメールドメインは「@wellbemedic.com」「@wellbebroker.com」「@dynapro.net.cn」「@wellbe-ila.com」の4つ。
同社では今後、同社グループ全従業員に「コンピュータウイルス等のマルウェア対策」の実施を徹底するとともに、情報セキュリティ教育をさらに強化・改善し、再発防止に努めるとのこと。
これは11月に、WellBe(Hong Kong)LimitedおよびWellBe International Loss Adjusters Limitedの取引先数社に、同社グループ社員のなりすましメールが送付されたとの連絡があり、同社グループ内で調査を行ったところ、WellBe(Hong Kong)LimitedおよびWellBe International Loss Adjusters Limitedの業務委託先であり、同社グループの中国法人である上海鼎安保険公估有限公司の社員が使用するパソコンが「Emotet」に感染し、同社グループ取引関係者のメールアドレスとメール本文の内容が流出したというもの。
流出したのは、同社グループ取引関係者1,345件のメールアドレスと、6,906件のメール本文の内容。
同社では、取引先からの指摘後に、同社グループWebサイトに注意喚起を行っていたが、改めて「Emotet」感染の事実が判明したことで、同社グループ社員から受信したメールの送信元「表示名」と「メールアドレス」を確認するよう注意を呼びかけている。なお、同社グループのメールドメインは「@wellbemedic.com」「@wellbebroker.com」「@dynapro.net.cn」「@wellbe-ila.com」の4つ。
同社では今後、同社グループ全従業員に「コンピュータウイルス等のマルウェア対策」の実施を徹底するとともに、情報セキュリティ教育をさらに強化・改善し、再発防止に努めるとのこと。