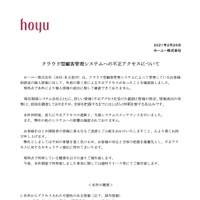
ホーユー株式会社は2月26日、同社がクラウド型顧客管理システムで管理するお客様相談室の個人情報に対し、外部の第三者からの不正アクセスがを確認したと発表した。
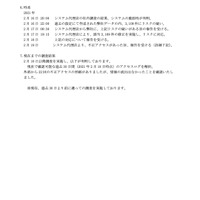
同社が契約するシステム代理店で点検を実施したところ、2月16日午後8時に現在使用中のクラウド型顧客管理システムのアクセス制御権限の設定不備によるシステムの脆弱性が、同日午後10時には過去の設定で作成された同社データの内3,109件にリスクの疑いがあることが判明し、翌2月17日午前9時30分にシステム代理店から同社に報告を行った。
システム代理店では2月17日午後7時15分に該当する3,109件の修正を実施し、翌2月18日に同社にその旨を報告、以降も調査を実施し現状で確認可能な過去30日間のアクセスログを解析したところ、外部から22回の不正アクセスの形跡を確認した。なお、不正アクセスの形跡はあったが、情報流出は無かったことを確認済み。
社外から不正アクセスされた可能性があるのは2017年11月20日から2021年2月17日までの期間で、同社の顧客3,109件の氏名(カナ)、住所、電話番号、メールアドレスを含む個人情報。
システム代理店では不正アクセスの遮断と当該システムのメンテナンスを行うとともに、現在は過去30日より前に遡っての調査を実施している。
同社では今後、全容の把握を最優先とし不正アクセスに対するセキュリティ強化に努めるとのこと。
同社が契約するシステム代理店で点検を実施したところ、2月16日午後8時に現在使用中のクラウド型顧客管理システムのアクセス制御権限の設定不備によるシステムの脆弱性が、同日午後10時には過去の設定で作成された同社データの内3,109件にリスクの疑いがあることが判明し、翌2月17日午前9時30分にシステム代理店から同社に報告を行った。
システム代理店では2月17日午後7時15分に該当する3,109件の修正を実施し、翌2月18日に同社にその旨を報告、以降も調査を実施し現状で確認可能な過去30日間のアクセスログを解析したところ、外部から22回の不正アクセスの形跡を確認した。なお、不正アクセスの形跡はあったが、情報流出は無かったことを確認済み。
社外から不正アクセスされた可能性があるのは2017年11月20日から2021年2月17日までの期間で、同社の顧客3,109件の氏名(カナ)、住所、電話番号、メールアドレスを含む個人情報。
システム代理店では不正アクセスの遮断と当該システムのメンテナンスを行うとともに、現在は過去30日より前に遡っての調査を実施している。
同社では今後、全容の把握を最優先とし不正アクセスに対するセキュリティ強化に努めるとのこと。