「知財総合支援窓口事業」委託先事業者がセキュリティポリシー逸脱しEmotet感染 | ScanNetSecurity
2026.10.02(金)

「知財総合支援窓口事業」委託先事業者がセキュリティポリシー逸脱しEmotet感染

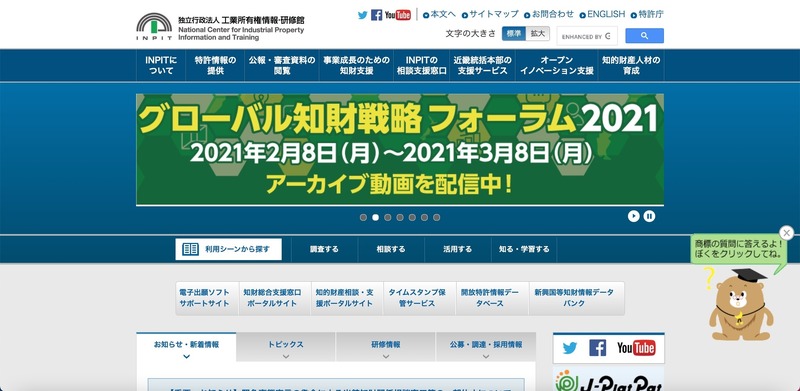
独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真
独立行政法人工業所有権情報・研修館は3月3日、同館委託事業である「知財総合支援窓口事業」について、委託先事業者の支援担当者1名が使用するPCの「Emotet」感染が判明したと発表した。「知財総合支援窓口事業」運営サイトでは2020年10月21日付で、迷惑メール(なりすましメール)に関する注意喚起を発表していた。

同館によると2020年10月21日に、知財総合支援窓口や窓口支援担当者の名前を騙る不審メール(なりすましメール)が外部複数に送信されている事実を確認、外部専門機関によるセキュリティチェックを実施したところ、委託先事業者の支援担当者1名が情報セキュリティポリシーを逸脱して使用したPC1台の「Emotet」感染が判明した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop