
130カ国以上が対象「IBM X-Force脅威インテリジェンス・インデックス2021」発表
日本アイ・ビー・エム株式会社は3月3日、米国IBM Securityで2月24日に公表された「IBM X-Force脅威インテリジェンス・インデックス2021」を発表した。個人情報入力不要。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
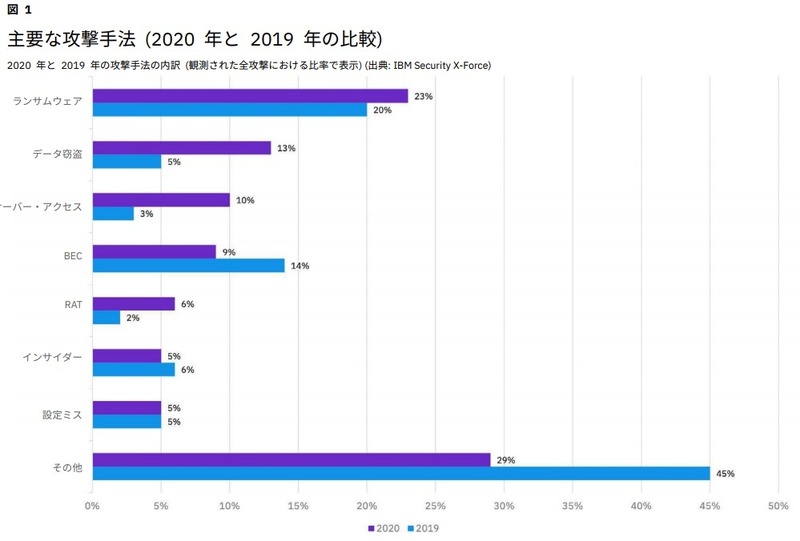
本レポートは、130カ国以上における1日あたり1,500億件のセキュリティイベントの監視から得られる観察と洞察に基づく分析で構成され、IBM Security X-Force Threat Intelligence and Incident Response、X-Force Red、IBMマネージド・セキュリティー・サービス、 Quad9 や Intezerから提供されたデータなど、複数のソースから収集、分析している。
レポートでは、2020年の新型コロナウイルス感染症に起因する社会・経済・政治的に困難な状況から利益を得ようとする脅威アクターが、攻撃手法をどのように進化させているかを明らかにしている。
主な調査結果として、サイバー攻撃者によるLinuxマルウェアの利用の加速、「なりすまし被害にあった上位ブランド」の被害がパンデミックでさらに拡大、ランサムウェアグループが収益性の高いビジネスモデルで現金化を挙げている。
また、2020年の調査結果として、脆弱性がフィッシングを上回り最も頻繁に用いられる攻撃手口の第1位となったことや、2020年に最も頻繁に使われた攻撃手法はランサムウェアであることを取り上げ、その傾向を分析している。
構成は以下の通り。
・はじめに
・エグゼクティブ・サマリー
・2020 年に観測された主要な攻撃
・高度な脅威アクター
・OT と ICS への脅威
・なりすまし被害が多かったブランド
・新しいマルウェアの脅威
・金融サイバー犯罪
・地理的な傾向と業界の傾向
・将来の展望
・レジリエンスに関する推奨事項
・IBM Security X-Force について
・協力者
関連記事

この記事の写真
/




