Qualys にランサムウェア攻撃 | ScanNetSecurity
2026.09.19(土)

Qualys にランサムウェア攻撃

 情報セキュリティ企業の Qualys、同社のクラウドベースの脆弱性検知テクノロジー、その SSL サーバーテスト Web ページが、ランサムウェア攻撃の被害に遭ったようだ。

国際 TheRegister
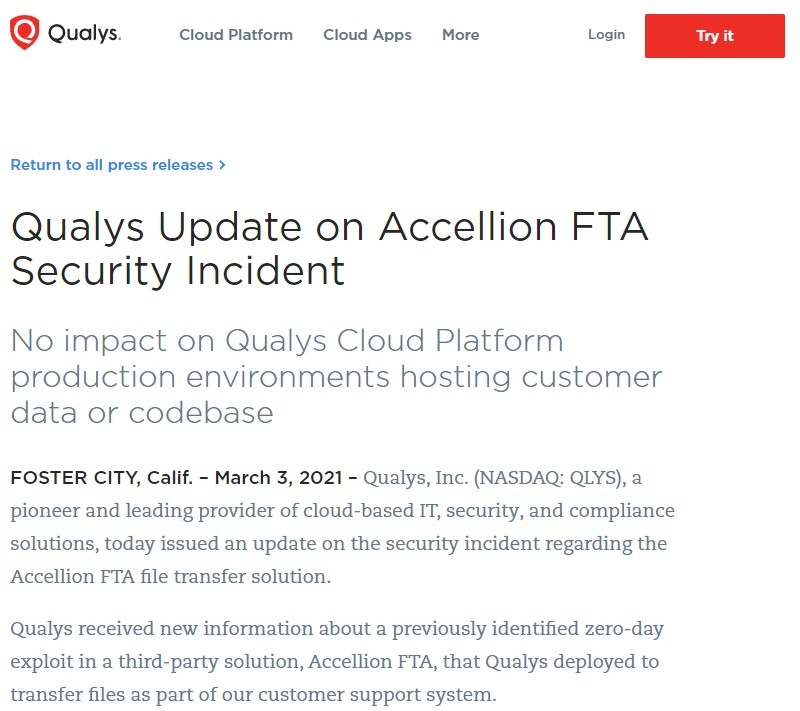
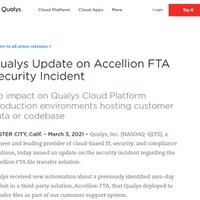
Qualys 社声明
Qualys 社声明 全 1 枚 拡大写真

 情報セキュリティ企業の Qualys、同社のクラウドベースの脆弱性検知テクノロジー、その SSL サーバーテスト Web ページが、ランサムウェア攻撃の被害に遭ったようだ。

 本日(編集部註:2021年3月3日)午後、Qualys に由来すると思われるファイルが、恐喝犯罪者 Clop のオンライン上の Tor ブログにダンプされた。

 Qualys は即時にコメントすることを拒んだが、広報担当の女性は、同社はインシデントに気付き、調査中であると述べた。

 恐喝者の狙いをただ勢いづけるだけなので、それらのファイルを本記事で再現することはしないが、発注書、顧客の機器・設備のスキャン結果、見積書が含まれているようだ。ファイルの性質からは、それらが Qualys の情報セキュリティサイドからではなく、事業の管理サイドから盗まれたことが示唆される。

《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop