福岡県水産海洋技術センターの観測データ配信システムに不正アクセス、迷惑メール送信の踏み台に | ScanNetSecurity
2026.10.24(土)

福岡県水産海洋技術センターの観測データ配信システムに不正アクセス、迷惑メール送信の踏み台に

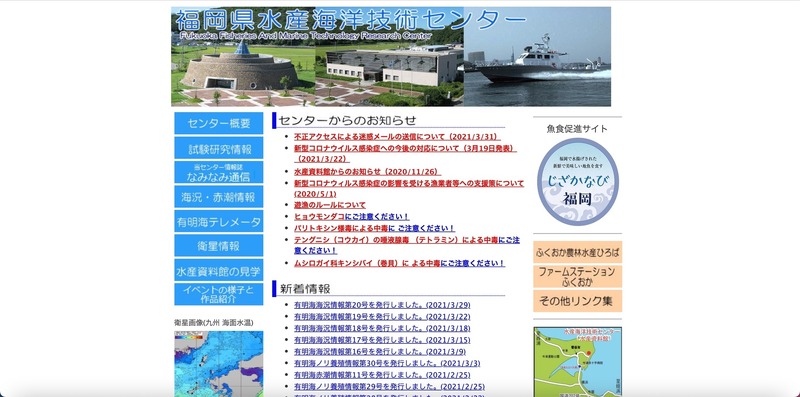
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。

これは福岡県が委託し開発した、水温などの観測データ配信システムのメールサーバに対し外部から不正アクセスがあり、当該システムのメールアドレス(@kaikyonavi-fukuoka.jp)から迷惑メールが送信されたというもの。

同センターによると、本件による個人情報の漏えいはないという。

同県では、迷惑メールが届いた場合は開封せずに削除するよう注意を呼びかけている。

同県では既に、メールサーバに対策を実施済みで現在は異常はないとのこと。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop