株式会社カプコンは4月13日、2020年11月4日から2021年1月12日にかけて公表した第三者からの不正アクセスによる個人情報流出について、調査結果と再発防止に向けた取り組みについて発表した。
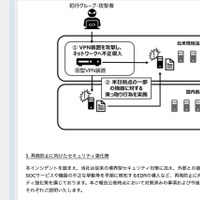
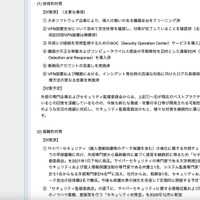
同社では2020年11月2日未明に社内システムの接続障害を確認、システムを遮断し被害状況の把握に着手したところ、本攻撃は同社を標的としたランサムウェアを用いてサーバを破壊し暗号化するものであったことを確認、「Ragnar Locker」を名乗る集団からの脅迫メッセージを確認し、身代金要求が判明したため大阪府警に通報するとともに、大手セキュリティ専門企業へ原因究明調査を依頼、外部専門家によるシステムセキュリティに関するアドバイザリー組織として「セキュリティ監督委員会」を発足している。
同社では2020年11月2日未明に社内システムの接続障害を確認、システムを遮断し被害状況の把握に着手したところ、本攻撃は同社を標的としたランサムウェアを用いてサーバを破壊し暗号化するものであったことを確認、「Ragnar Locker」を名乗る集団からの脅迫メッセージを確認し、身代金要求が判明したため大阪府警に通報するとともに、大手セキュリティ専門企業へ原因究明調査を依頼、外部専門家によるシステムセキュリティに関するアドバイザリー組織として「セキュリティ監督委員会」を発足している。