日本向けフィッシングサイトの約8割が「HTTPS化」~トレンドマイクロと JC3 調査
トレンドマイクロ株式会社は4月27日、一般財団法人日本サイバー犯罪対策センター(JC3)と国内の金融機関利用者を狙ったフィッシング詐欺の共同調査を実施し、その調査結果を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
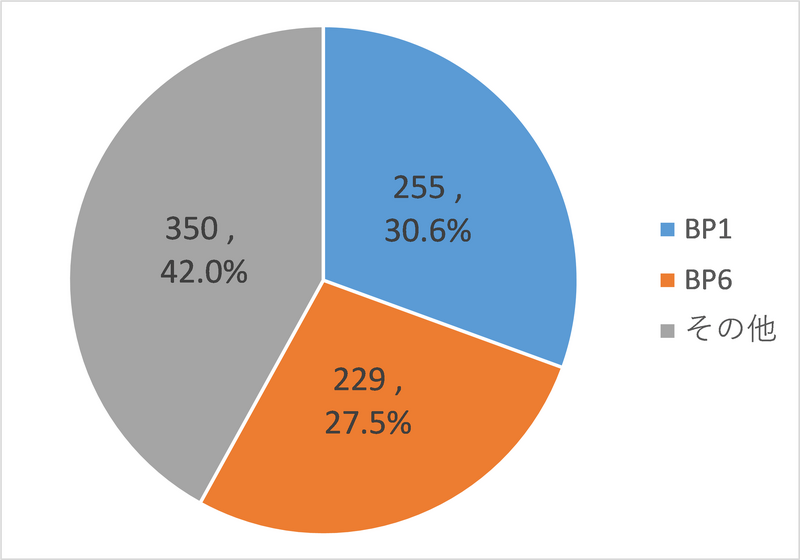
同調査は、2020年1月から12月に確認した日本国内向けのフィッシング詐欺に使用されたフィッシングサイト11,120件を対象に、トレンドマイクロ社の「サイバーセキュリティ・イノベーション研究所 スレット・インテリジェンス・センター」にて調査分析を行った。
同社では調査期間中に収集したフィッシングサイトを、ドメイン名、IPアドレスレンジ、ソースコード、通信方法などのWebサイトの特徴から、国内の金融機関を騙るものをBank Phishing Group(BPグループ)として、10以上に分類し解析を行った。その結果、大規模な活動が確認されたBP1やBP6は、なりすましている組織が多種多様で、Androidマルウェアを用いてフィッシングサイトに誘導するなどの特徴があり、一部のケースではBP1とBP6が協力関係にあるような事例も確認できた。また、調査中に確認した活動の様子から、フィッシング詐欺行為はある程度集団で行っている犯罪であると推測され、日本の金融機関利用者は巧妙な手口で狙われているため注意が必要と警告している。
同調査によると、確認されたフィッシングサイトには、標的としている正規サイトからデータをコピー・改変し構築していると推測される事例もあり、見た目上のデザインのみでなく、Webページの構造情報や画面遷移などもコピーしており、一般利用者が見た目で詐欺サイトと気づくのは困難としている。
同調査ではさらに、いずれかのBPグループが設置したとみられるフィッシングサイトのうち、利用者が最終的に誘導されるWebページの77.6%が「HTTPS化」されていることを確認しており、「HTTPS」を指標にWebサイトの真偽の判断はできない状況であると述べている。
《ScanNetSecurity》
関連記事
この記事の写真
/