JNSAを騙る振込詐欺電話、実在する職員氏名を詐称 | ScanNetSecurity
2026.11.19(木)

JNSAを騙る振込詐欺電話、実在する職員氏名を詐称

特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は5月、同協会を騙った振込詐欺への注意喚起をWebサイトで呼びかけている。

脆弱性と脅威 脅威動向
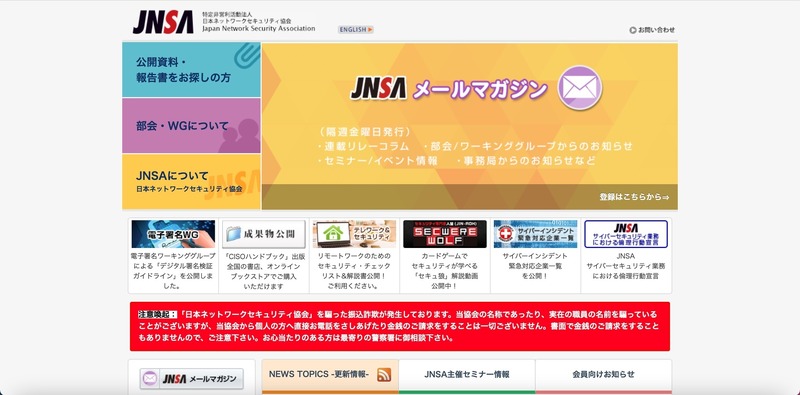
トップページ
トップページ 全 1 枚 拡大写真
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は5月、同協会を騙った振込詐欺への注意喚起をWebサイトで呼びかけている。

JNSAによると、振込詐欺では「日本ネットワークセキュリティ協会」の名称や実在の職員名を騙っているものが確認されているが、同協会では個人へ直接、電話連絡し金銭を請求したり、書面で金銭を請求することは一切無いとし、心当たりのある者は最寄りの警察署に相談するよう呼びかけている。

今後も同様に、実在する公的なセキュリティ機関や団体、組織の名称や職員名を騙った振込詐欺が行われる可能性もあり、知っている名称や人物が出てきたからと油断せず、内容に怪しいところがないか注意することが必要だ。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  5. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

ランキングをもっと見る
PageTop