
マクニカNW、台湾Team T5と共著「標的型攻撃の実態と対策アプローチ」公開
マクニカネットワークス株式会社は5月21日、昨年に引き続き台湾のTeam T5, Inc.と2020年度に日本に着弾した標的型攻撃に関する調査レポート「標的型攻撃の実態と対策アプローチ」を共同著書し公開した。個人情報登録不要。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
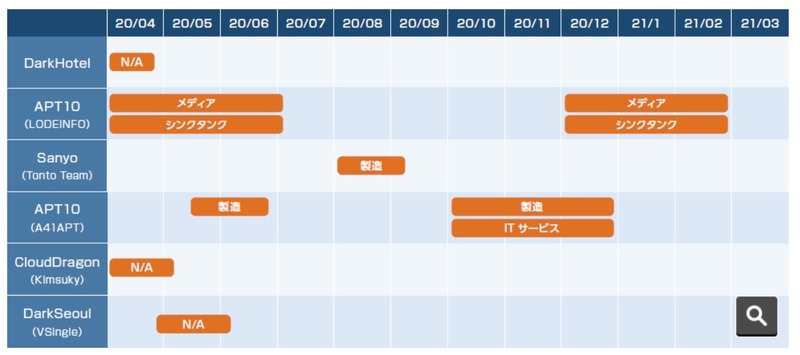
同レポートでは2020年度(2020年4月から2021年3月)に観測された、日本の組織から個人情報、政策関連情報、製造データなどの機密情報を窃取しようとする攻撃キャンペーンに関する分析内容を、注意喚起を目的として記載しており、ステルス性の高い遠隔操作マルウェア(RAT)を用いた事案を中心に、新しい攻撃手法やその脅威の検出について取り上げている。
同レポートによると2020年度の攻撃動向は、前年度と比較し2019年度に比較的活発であった国内の組織を標的としたTickとBlackTech攻撃グループの活動が低下し、LODEINFOマルウェアを使うAPT10攻撃グループ、A41APT攻撃キャンペーンの報告されたAPT10攻撃グループの攻撃が活発に観測された。
またこれまでの観測同様、上期にDarkHotel攻撃グループと推測される攻撃活動の観測があり、新たにCloudDragon(Kimsuky)やDarkSeoul 攻撃グループのVSingleマルウェアを使う攻撃が日本に対して行われていると分析している。
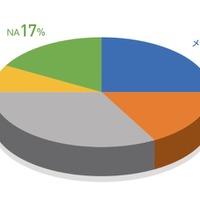
年間を通して、APT10のLODEINFOマルウェアを使った攻撃がメディア、シンクタンクを標的として行われており、メディア、シンクタンクが標的に占める割合が大きくなっている。
同レポートの構成は以下の通り。なお、同レポートは同社の Webサイトからダウンロードできる。
「標的型攻撃の実態と対策アプローチ第5版~日本を狙うサイバーエスピオナージの動向2020年度~」目次
・はじめに
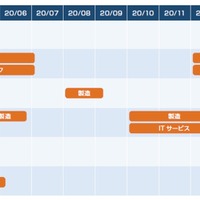
・攻撃のタイムラインと攻撃が観測された業種
・攻撃の概要
2020年4月(メディア、シンクタンク、N/A)
2020年5月(N/A)
2020年6月(製造業)
2020年8月(製造業)
2020年10-12月(複数の製造業、ITサービス)
2020年12月-2021年2月(メディア、シンクタンク)
・新しいTTPsやRATなど
CloudDragon(Kimsuky)
A41APT攻撃キャンペーン侵入後の攻撃ツール
安全保障の関係者を狙ったとみられる攻撃
中国語圏を拠点とする攻撃グループの連携(Sanyo, Tick, Winnti Group)
LODEINFO 進化を続ける攻撃キャンペーン
・攻撃グループについて
・攻撃グループごとのTTPs (戦術、技術、手順)
・TTPsより考察する脅威の検出と緩和策
マルウェアの配送・攻撃について
インストールされるRAT、遠隔操作 (C2サーバについて)
侵入拡大・目的実行
・検知のインディケータ
関連記事
この記事の写真
/




