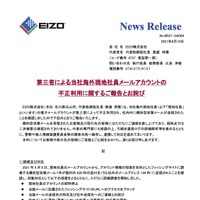
東証1部上場企業のEIZO株式会社は8月18日、同社海外現地社員のメールアカウントが第三者に不正利用され、社内外への標的型攻撃メールの送信が判明したと発表した。
これは8月6日に、同社海外現地社員のメールアカウントからアカウント情報の窃取を目的としたフィッシングサイトに誘導する標的型攻撃メール1件が国内外620件の送付先(うち社外メールアドレス194件)への送信を確認したというもの。
同社によると、攻撃者は当該社員のアカウントを乗っ取った上で、当該アカウントで利用可能なメールアドレスリストをもとに標的型攻撃メールをランダムに送信したものと推測しており、当該社員への不正アクセスから当該アカウント停止までの約45分間、攻撃者は3,130件のメールアドレス(うち社外メールアドレス987件)と当該社員の送受信メール1,053件にアクセス可能であった。なお、当該情報がダウンロードされていないことは通信ログ解析にて確認済み。
同社では、標的型攻撃メールの送信を確認後、当該社員のアカウントの即時停止と、当該メールに記載されたフィッシングサイトURLへのアクセスをブロックしている。
また同社では、当該メールの社外送信先へ謝罪連絡を行うとともに、社内イントラにて同社社員へ注意喚起と対応策の周知を行った。
同社では今後、国内外すべてのグループ会社社員への情報セキュリティ教育を再徹底するとともに、情報セキュリティインシデントを未然に防止する技術的なセキュリティ対策を全社で一層強化するとのこと。
これは8月6日に、同社海外現地社員のメールアカウントからアカウント情報の窃取を目的としたフィッシングサイトに誘導する標的型攻撃メール1件が国内外620件の送付先(うち社外メールアドレス194件)への送信を確認したというもの。
同社によると、攻撃者は当該社員のアカウントを乗っ取った上で、当該アカウントで利用可能なメールアドレスリストをもとに標的型攻撃メールをランダムに送信したものと推測しており、当該社員への不正アクセスから当該アカウント停止までの約45分間、攻撃者は3,130件のメールアドレス(うち社外メールアドレス987件)と当該社員の送受信メール1,053件にアクセス可能であった。なお、当該情報がダウンロードされていないことは通信ログ解析にて確認済み。
同社では、標的型攻撃メールの送信を確認後、当該社員のアカウントの即時停止と、当該メールに記載されたフィッシングサイトURLへのアクセスをブロックしている。
また同社では、当該メールの社外送信先へ謝罪連絡を行うとともに、社内イントラにて同社社員へ注意喚起と対応策の周知を行った。
同社では今後、国内外すべてのグループ会社社員への情報セキュリティ教育を再徹底するとともに、情報セキュリティインシデントを未然に防止する技術的なセキュリティ対策を全社で一層強化するとのこと。