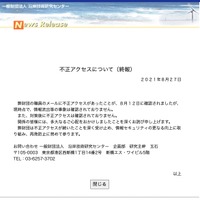
一般財団法人沿岸技術研究センターは8月27日、8月13日に公表した同財団への不正アクセスについて続報を発表した。
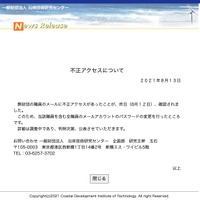
これは8月12日に、同財団職員のメールへの不正アクセスが確認されたというもので、同財団によると現時点で、情報流出等の事象は確認されていないという。
同財団では不正アクセス確認後、当該職員を含む全職員のメールアカウントのパスワード変更を実施、その後の不正アクセスはない。
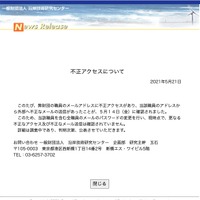
同財団では5月21日にも、職員のメールアドレスへの不正アクセスで、当該職員のアドレスから外部への不正メールの送信を5月14日に確認したことを公表しており、当該職員を含む全職員のメールのパスワードの変更を行っていた。なお不正メールは海外に送信されており、ドイツ語で記載されていた内容は、荷物の再配達の問い合わせを装って海外のWebサイトへ誘導するものであった。
これは8月12日に、同財団職員のメールへの不正アクセスが確認されたというもので、同財団によると現時点で、情報流出等の事象は確認されていないという。
同財団では不正アクセス確認後、当該職員を含む全職員のメールアカウントのパスワード変更を実施、その後の不正アクセスはない。
同財団では5月21日にも、職員のメールアドレスへの不正アクセスで、当該職員のアドレスから外部への不正メールの送信を5月14日に確認したことを公表しており、当該職員を含む全職員のメールのパスワードの変更を行っていた。なお不正メールは海外に送信されており、ドイツ語で記載されていた内容は、荷物の再配達の問い合わせを装って海外のWebサイトへ誘導するものであった。