九州歯科大学教員のメールアカウントを踏み台利用、約4万件送信し半数が成功 | ScanNetSecurity
2026.10.03(土)

九州歯科大学教員のメールアカウントを踏み台利用、約4万件送信し半数が成功

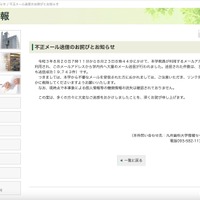
公立大学法人九州歯科大学は8月24日、教員のメールアカウントからの不審メール送信について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
 公立大学法人九州歯科大学は8月24日、教員のメールアカウントからの不審メール送信について発表した。

 これは8月20日午前7時11分から8月23日午前8時44分にかけて、同学の教員が利用するメールアカウントが不正利用され、当該アカウントから学内外へ大量のメール送信が行われたというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「セキュリティキャンプ2004」の開催を発表(経済産業省)

    「セキュリティキャンプ2004」の開催を発表(経済産業省)

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 経済産業省、「セキュリティキャンプ2004」の開催を発表

    経済産業省、「セキュリティキャンプ2004」の開催を発表

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop