早稲田システム開発株式会社は9月15日、不正アクセスによる迷惑メール送信について発表した。
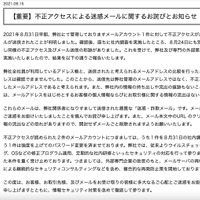
これは8月31日早朝に、同社が管理するメールアカウント1件に不正アクセスがあり、意図しない多数の迷惑メール送信が判明したというもの。同社で社内調査を行ったところ、8月24日にも別のメールアカウント1件に不正アクセスがあり、迷惑メール送信の形跡を確認している。
同社及び外部第三者機関で再調査を行い、同社の全社員が利用するアドレス帳と迷惑メール送信先のメールアドレスを比較したが重複するものはなく、このため送信先は同社管理のメールアドレスではなく、不正アクセス実行者が準備したと推測される。
また同社内の情報の持ち出しや流出の痕跡もなく、メールアドレスをはじめとする顧客の個人情報ならびに取引に関する情報の流出は無いと現時点で判断している。
同社では、迷惑メールを受信したユーザーは、本文中のURLをクリックや返信を行うと個人情報流出の恐れがあるため、開封せずにメールごと削除するよう呼びかけている。
同社では不正アクセスのあった2件のメールアカウントについて、1件は停止・閉鎖し、もう1件は強度を上げてのパスワード変更を実施している。
同社では外部専門企業の助言のもと、メールサーバの再構築やセキュリティ専門企業による継続的なセキュリティコンサルティングなどを含め、複合的な再発防止策を開始しているとのこと。
これは8月31日早朝に、同社が管理するメールアカウント1件に不正アクセスがあり、意図しない多数の迷惑メール送信が判明したというもの。同社で社内調査を行ったところ、8月24日にも別のメールアカウント1件に不正アクセスがあり、迷惑メール送信の形跡を確認している。
同社及び外部第三者機関で再調査を行い、同社の全社員が利用するアドレス帳と迷惑メール送信先のメールアドレスを比較したが重複するものはなく、このため送信先は同社管理のメールアドレスではなく、不正アクセス実行者が準備したと推測される。
また同社内の情報の持ち出しや流出の痕跡もなく、メールアドレスをはじめとする顧客の個人情報ならびに取引に関する情報の流出は無いと現時点で判断している。
同社では、迷惑メールを受信したユーザーは、本文中のURLをクリックや返信を行うと個人情報流出の恐れがあるため、開封せずにメールごと削除するよう呼びかけている。
同社では不正アクセスのあった2件のメールアカウントについて、1件は停止・閉鎖し、もう1件は強度を上げてのパスワード変更を実施している。
同社では外部専門企業の助言のもと、メールサーバの再構築やセキュリティ専門企業による継続的なセキュリティコンサルティングなどを含め、複合的な再発防止策を開始しているとのこと。