教員がWebフォームの閲覧権限を誤設定、さらに編集用URLをメール送信したことで個人情報流出 | ScanNetSecurity
2026.10.20(火)

教員がWebフォームの閲覧権限を誤設定、さらに編集用URLをメール送信したことで個人情報流出

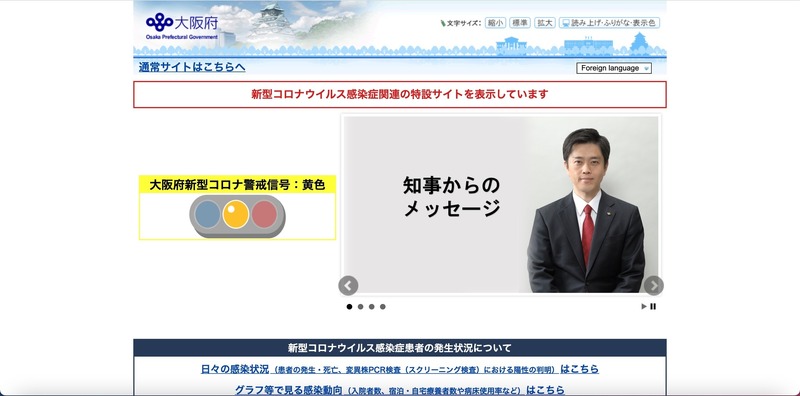
大阪府は10月1日、府立泉北高等学校でのWebフォームからの個人情報流出について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
 大阪府は10月1日、府立泉北高等学校でのWebフォームからの個人情報流出について発表した。

 これは9月16日午前9時35分に、同校教員が保護者840名に「PTA進路講演会」の案内と申込みフォームのURLを送信したところ、午後8時過ぎに別の教員が申込み状況を確認した際に同校の生徒や保護者であれば、申し込んだ保護者の個人情報を閲覧できることが判明したというもの。教員が回答用URLではなく誤って編集用URLを保護者にメール送信し、さらにフォームの閲覧権限に関連する設定を誤ったことが原因。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

    アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

  2. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. ソースネクストに不正アクセス、22,519,960件の会員情報が流出した可能性

    ソースネクストに不正アクセス、22,519,960件の会員情報が流出した可能性

  5. 自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

    自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

ランキングをもっと見る
PageTop