Xserver をかたるフィッシングに注意喚起、10/18時点でサイト稼働中 | ScanNetSecurity
2026.09.19(土)

Xserver をかたるフィッシングに注意喚起、10/18時点でサイト稼働中

フィッシング対策協議会は10月18日、Xserver をかたるフィッシングに注意を呼びかけている。

脆弱性と脅威 脅威動向
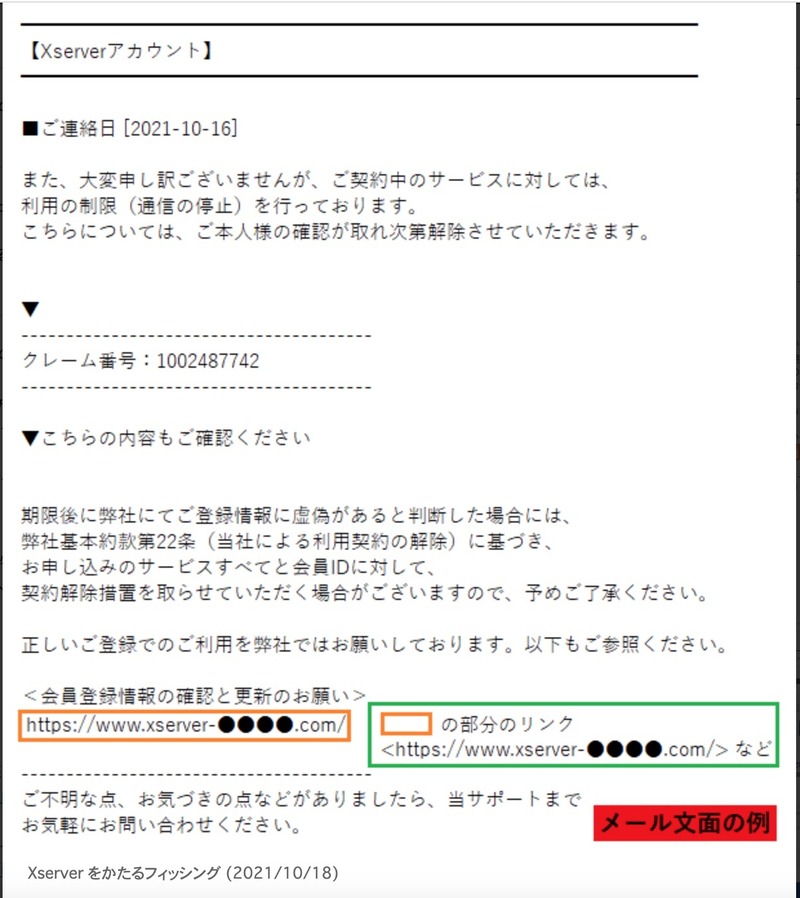
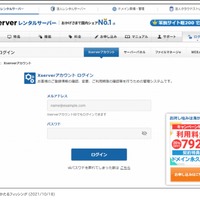
メール文面の例
メール文面の例 全 2 枚 拡大写真
 フィッシング対策協議会は10月18日、Xserver をかたるフィッシングに注意を呼びかけている。

 同協議会によると、Xserver をかたるフィッシングの報告があり、2021/10/18 15:00 時点でフィッシングサイトは稼働中であり、JPCERT/CC にサイト閉鎖のための調査を依頼しているという。

メール件名:
【Xserverアカウント】のセキュリティ通知

 同協議会で確認しているサイトURLは下記の通り。

https://www.xserver-●●●●.com/

 同協議会では、フィッシングサイトにアカウント情報(メールアドレス、パスワード)等を入力しないよう注意を呼びかけている。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  5. 顧客情報の一括エクスポートを確認 ~ カインドオルが利用するECプラットフォームに不正アクセス

    顧客情報の一括エクスポートを確認 ~ カインドオルが利用するECプラットフォームに不正アクセス

ランキングをもっと見る
PageTop