アクセサリーパーツ販売ECサイトでカード情報流出、社内ネットワークへの不正アクセス経由しペイメントアプリケーション改ざん | ScanNetSecurity
2026.11.18(水)

アクセサリーパーツ販売ECサイトでカード情報流出、社内ネットワークへの不正アクセス経由しペイメントアプリケーション改ざん

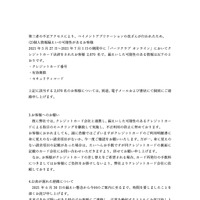
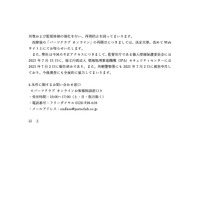
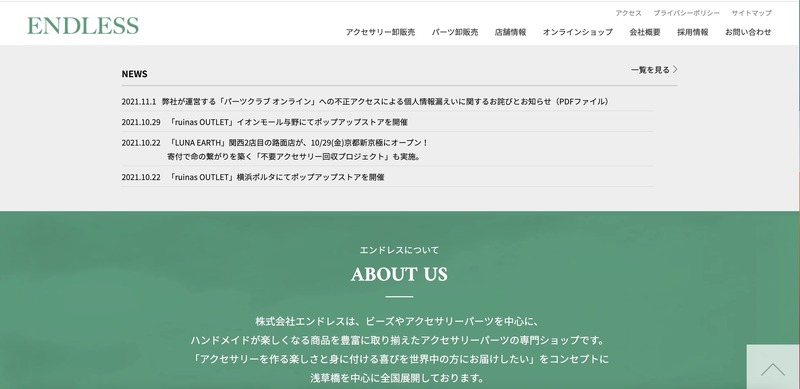
アクセサリーパーツ専門ショップの株式会社エンドレスは11月1日、同社が運営する「パーツクラブ オンライン」に第三者から不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真
 アクセサリーパーツ専門ショップの株式会社エンドレスは11月1日、同社が運営する「パーツクラブ オンライン」に第三者から不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。

 これは6月30日に、顧客から「パーツクラブ オンライン」の個人情報流出懸念の連絡が同社にあり、翌7月1日にカード決済を停止し、第三者調査機関による調査を行ったところ、同社の社内ネットワークへの不正アクセスを経由した当該サイトへの第三者の不正アクセスでペイメントアプリケーションの改ざんが行われたことが原因で、顧客のカード情報が流出し、一部顧客のカード情報が不正利用された可能性を、9月27日に完了した調査機関の調査結果で確認したというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. 「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

    「銀のさら・釜寅・すし上等」公式サイト・公式アプリにランサムウェア攻撃

  5. 古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

    古川デジタル大臣、総理指示でサイバー対処能力強化法の改正を検討 国内通信の扱いが論点に

ランキングをもっと見る
PageTop