proofpoint、Netflixを装い「イカゲーム」のルアーを用いたDridexマルウェア配布を確認
日本プルーフポイント株式会社(proofpoint)は10月31日、サイバー犯罪者TA575がイカゲームのルアー(おとりテーマ)を用いたDridexマルウェアの配布を確認したと同社ブログで発表した。
脆弱性と脅威
脅威動向
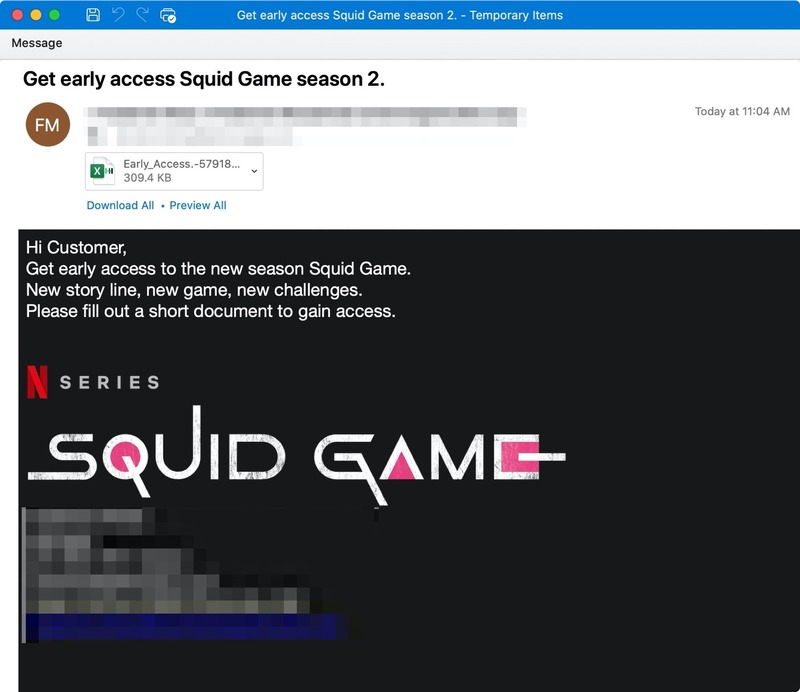
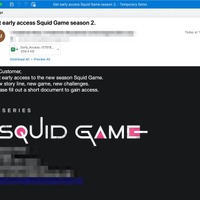
攻撃者はNetflixを装い、「イカゲーム」の新シーズンへのアーリーアクセスや、テレビ番組のキャスティング、エキストラ出演応募に参加するよう誘惑するメールを使用しており、プルーフポイントでは10月27日に、主に米国のあらゆる業種を対象とした数千通のメールにて下記件名を確認している。
・Squid Game is back, watch new season before anyone else.
(イカゲーム再開、誰よりも早く新シーズンをご覧ください。)
・Invite for Customer to access the new sesason. [sic]
(新シーズン視聴に関するお客様への招待状)
・Squid game new season commercials casting preview
(イカゲーム新シーズン キャスティングプレビュー)
・Squid game scheduled season commercials talent cast schedule
(イカゲーム新シーズンタレントキャストスケジュール)
本メールでは、新シーズンにいち早くアクセスするために添付書類に記入するよう、または出演者やエキストラ応募のためにタレントフォームに記入するよう指示されているが、添付書類はExcelのマクロで、有効にするとDiscordのURLからDridexバンキング型トロイの木馬のアフィリエイトID「22203」をダウンロードするようなっている。
Dridexは、複数のアフィリエイトによって広範囲に配布されるバンキング型トロイの木馬で、データの窃盗やランサムウェアなど後続のマルウェアのインストールにつながる可能性がある。
サイバー犯罪者TA575は、プルーフポイントが2020年後半から追跡しているDridexのアフィリエイトで、悪意のあるURLやMicrosoft Officeの添付ファイル、パスワードで保護されたファイルを介してマルウェアを配布している。TA575は平均して数百の組織に影響を与える攻撃キャンペーンを展開し、1つの攻撃キャンペーンごとに数千通のメールを送信している。またTA575は、Discordのコンテンツ・デリバリー・ネットワーク(CDN)を利用し、Dridexマルウェアのホスティングと配布を行っている。
《ScanNetSecurity》
関連記事
この記事の写真
/