Emotetの感染手口に変化、PDF閲覧ソフトを偽装 | ScanNetSecurity
2026.11.03(火)

Emotetの感染手口に変化、PDF閲覧ソフトを偽装

 独立行政法人情報処理推進機構(IPA)は12月9日、Emotetの攻撃活動再開後の状況について発表した。

脆弱性と脅威 脅威動向
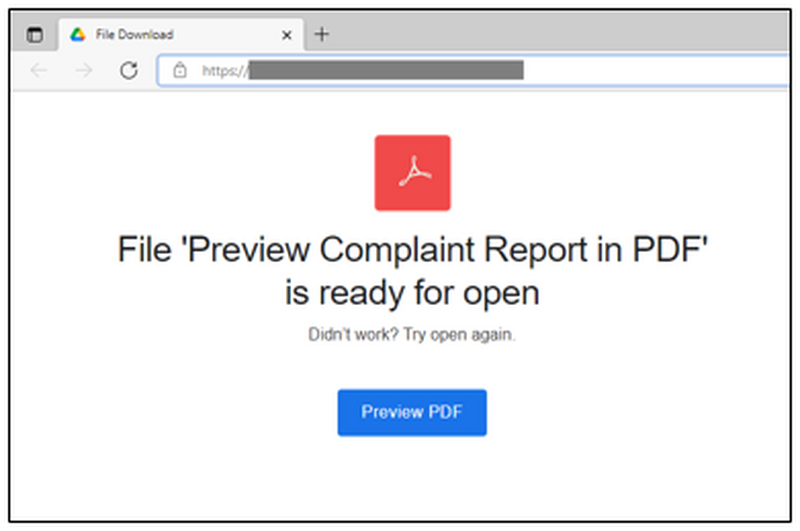
メールから誘導される偽のウェブサイトの例(2021年12月)
メールから誘導される偽のウェブサイトの例(2021年12月) 全 1 枚 拡大写真

 独立行政法人情報処理推進機構(IPA)は12月9日、Emotetの攻撃活動再開後の状況について発表した。

 IPAによると、11月14日頃からEmotetの攻撃活動再開の兆候が確認されたという情報があり、ウイルス感染手口に変化がありつつ、12月現在も攻撃が継続している。IPAに対し、少数ながら企業等から被害相談もあり、再び被害拡大の可能性があり、改めて注意を呼びかけている。

 IPAによると、2021年11月以降にOffice文書ファイルのマクロ機能を悪用するものとは異なり、メール本文中のURLリンクをクリックすると、閲覧可能なPDF文書ファイルが存在するかのような画面(攻撃者の用意した偽のWebサイト)へ誘導され、そこでPDF文書ファイルの閲覧ソフトを装ったウイルスファイルをダウンロードさせ、利用者に実行させるという手口が確認されている。

 IPAでは、偽のWebサイトの見た目や、ダウンロードさせられるファイルの種類などの細かい手口は変化していく可能性があり、基本的な対策として安全であると判断できない場合はダウンロードしたファイルの開封や実行をしないことが重要としている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. 会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

    会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

ランキングをもっと見る
PageTop