16 進、8 進表記 IP アドレスで検出回避試みる Emotet の手口 | ScanNetSecurity
2026.10.05(月)

16 進、8 進表記 IP アドレスで検出回避試みる Emotet の手口

 トレンドマイクロ株式会社は1月31日、16進表記・8進表記のIPアドレスを用いて検出回避を試みるEmotetの攻撃手口についてブログで解説している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
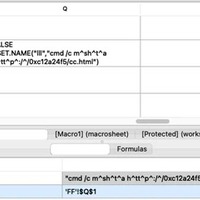
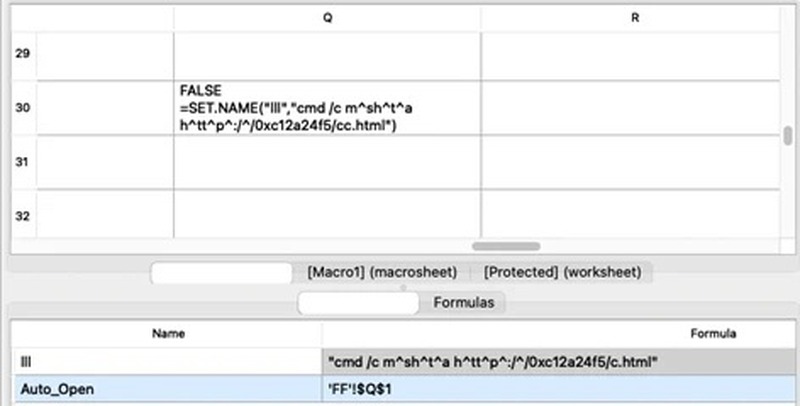
URLの難読化にキャレット(^)が用いられている様子
URLの難読化にキャレット(^)が用いられている様子 全 2 枚 拡大写真

 トレンドマイクロ株式会社は1月31日、16進表記・8進表記のIPアドレスを用いて検出回避を試みるEmotetの攻撃手口についてブログで解説している。

 同社では、16進表記・8進表記のIPアドレスを用いてパターンマッチングの検出回避を試みるEmotetスパムキャンペーンを観測している。同キャンペーンではソーシャルエンジニアリングの手法が用いられ、メール受信者を騙して添付ファイルのマクロ機能を有効化させることでマルウェアを自動で実行させる。一連の処理を受け取ったOSは、自動的にドット付き10進表記のIPアドレスに変換し、外部サーバからの要求を実行する。

 トレンドマイクロが発見した検体によると、16進表記のIPアドレスを用いた攻撃活動ではメール受信者が添付ファイルを開く際に「Excel 4.0マクロ」を有効化することで不正活動を開始する。今回の手口ではauto_openマクロを使ってExcelファイルを開くことでマルウェアを実行させている。

 URLは「^」を用いて難読化され、ホストも16進表記のIPアドレスを含んでいるが、トレンドマイクロは正規データ加工ツール「CyberChef」を使ってドット付き10進表記に変換し、「193[.]42[.]36[.]245」を表していることを確認した。

 マクロが実行されると、16進表記のIPアドレスを含むURLを引数としてcmd.exe > mshta.exeを呼び出し、リモートホストからHTMLアプリケーション(HTA)コードをダウンロードし実行する。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop