朝日新聞で書ききれなかった「あの話」 第1回:日本年金機構へのサイバー攻撃(2015年) (8)「調査結果」 | ScanNetSecurity
2026.11.16(月)

朝日新聞で書ききれなかった「あの話」 第1回:日本年金機構へのサイバー攻撃(2015年) (8)「調査結果」

調査結果を受けて、私は一部始終を書いた記事と照らし合わせた。致命的な間違いがあれば、残念ながら訂正しなければならない。

特集 特集
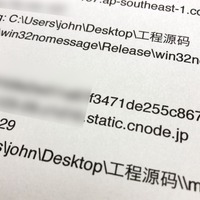
日本年金機構のサイバー攻撃に使われたウイルスを入手し、独自に解析したところ、デバッグ情報のメタデータから「ソースコード」を意味する中国簡体字の記述が見つかった。さらにユーザー名「john」は「John Doe」(名無しの権兵衛)を意味するとみられ、欧米文化を知る一定程度の教養を思わせる。
日本年金機構のサイバー攻撃に使われたウイルスを入手し、独自に解析したところ、デバッグ情報のメタデータから「ソースコード」を意味する中国簡体字の記述が見つかった。さらにユーザー名「john」は「John Doe」(名無しの権兵衛)を意味するとみられ、欧米文化を知る一定程度の教養を思わせる。 全 1 枚 拡大写真

 サイバー事件の調査報道で日本を代表するジャーナリスト、朝日新聞 須藤龍也 記者の寄稿を受けた特別連載「朝日新聞で書ききれなかった『あの話』」は本日の配信で最終回を迎えました。

 年金機構前/年金機構後で日本のセキュリティ対策のあり方はガラリと変わりました。自治体強靱化など、この事件がなければあのタイミングで行われる可能性は低かったことでしょう。

 須藤氏は事件発覚のこの年、朝日新聞社史上初のサイバーセキュリティ担当専門記者として本事件の取材に携わりました。本誌命名“ハッカージャーナリスト”こと須藤記者が最後に見たものはなんだったのか。どうぞ見届けて下さい。
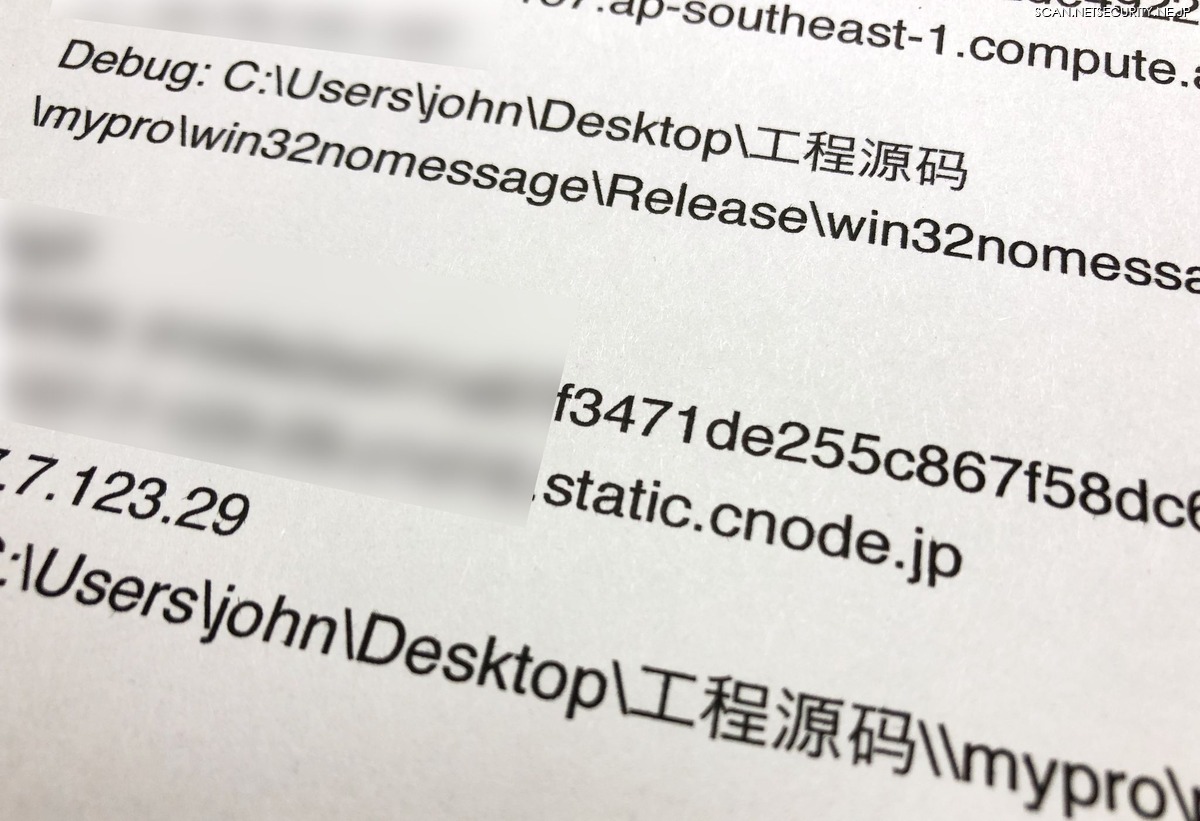
日本年金機構のサイバー攻撃に使われたウイルスを入手し、独自に解析したところ、デバッグ情報のメタデータから「ソースコード」を意味する中国簡体字の記述が見つかった。さらにユーザー名「john」は「John Doe」(名無しの権兵衛)を意味するとみられ、欧米文化を知る一定程度の教養を思わせる。

◇

 今度は東京本部(東京)がターゲットになった。

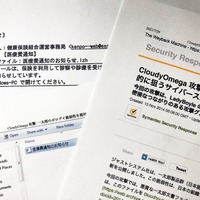
 東京本部が外部に公開している業務用メールアドレスに20日午後3時33分、3通の不審メールが立て続けに送りつけられた。件名は「【医療費通知】」、差出人は「健康保険組合運営事務局」で、エキサイトのフリーメール(******--web@excite.co.jp)が発信元だった。

 感染から数時間後、複数台のパソコンから不審な通信が出始めた。再びActiveDirectoryの権限が奪われ、攻撃の横展開が始まった。

 翌21日夕方、不審な通信が一斉に発信され始めた。感染源となった東京本部の計14台のパソコンからだった。さらに最初に攻撃を受けた九州ブロック本部でも、2台のパソコンから発信があった。

《朝日新聞 須藤龍也》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

    スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. ガートナー、2026年の日本におけるAI時代のサイバーセキュリティのハイプ・サイクル発表

    ガートナー、2026年の日本におけるAI時代のサイバーセキュリティのハイプ・サイクル発表

  5. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

ランキングをもっと見る
PageTop