医療法人のパソコンがEmotet感染、実在する部署や職員名を騙った不審メールを確認 | ScanNetSecurity
2026.10.04(日)

医療法人のパソコンがEmotet感染、実在する部署や職員名を騙った不審メールを確認

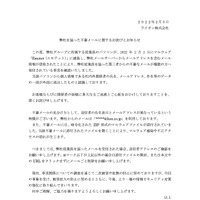
 社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。

 同法人によると2月8日に、職員間で同法人実在部署名または実在職員名を騙った巧妙ななりすましメールを受信したため、調査したところ、同法人内の一部パソコンがEmotet系のウイルスに感染したことが判明したという。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

    バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

ランキングをもっと見る
PageTop