ActiveDirectory のセキュリティ課題とその対策 ~ 万人が長く使うシステムとのつきあい方 | ScanNetSecurity
2026.11.14(土)

ActiveDirectory のセキュリティ課題とその対策 ~ 万人が長く使うシステムとのつきあい方

「ActiveDirectoryはなぜ狙われるのか?」この謎を解くべく、我々はアマゾンの奥地へと…向かうのはツイートテンプレートのひとつだが、業務システムの認証インフラとなっているActiveDirectoryは、攻撃対象としても定番である。

研修・セミナー・カンファレンス セミナー・イベント
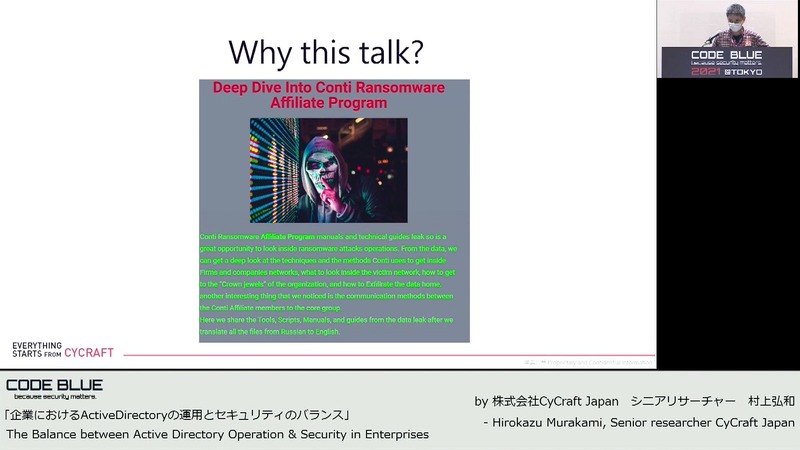
Contiの暴露事件ではAD攻撃マニュアルが流出した
Contiの暴露事件ではAD攻撃マニュアルが流出した 全 5 枚 拡大写真

 「ActiveDirectory はなぜ狙われるのか?」この謎を解くべく取材班がアマゾンの奥地へと…向かうのはツイートのテンプレのひとつだが、業務システムの認証インフラとなっている ActiveDirectory はサイバー攻撃対象の堂々の定番である。

 このテーマを我々は、南米の奥地ではなく昨秋開催された「CODE BLUE 2021」の講演から考えてみたい。本稿は、サイクラフトジャパン シニアリサーチャー 村上弘和氏の講演「企業における ActiveDirectory の運用とセキュリティのバランス」の内容をベースに構成した記事である。

●攻撃者が集まる ActiveDirectory の周辺

 そもそもの理由は採用率が高いシステムであること、そして脆弱性が少なくないことだ。しかし、脆弱性は ActiveDirectory に限った話ではない。およそソフトウェアには何らかの脆弱性が潜んでいるものだ。また、多くの企業が使っているからこそ、攻撃者や研究者の研究対象となり、結果として攻撃事例も増え、脆弱性も多く発見される。

 ここに興味深い事例がある。2021 年 9 月、攻撃グループ Conti に関して、内部告発と見られるランサムウェア攻撃マニュアルが流出した。Conti は 2020 年ごろから活動が確認されたサイバー攻撃組織で、サービスとしてのランサムウェアプラットフォーム(RaaS)を、アフィリエイターに提供していることで知られている。

 アフィリエイターが身代金の取り分に不満があったらしく、攻撃マニュアルなどをネットに放流した。この文書は、ロシア語で記述されていたが、ハッカーやセキュリティ研究者らによって英語に翻訳され、解析と分析が始まった。その中に、ActiveDirectory への攻撃方法やツールの利用方法に関する情報が多く発見されたという。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  4. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop