埼玉大学でEmotet感染による大量のメール送信、注意を呼びかけ | ScanNetSecurity
2026.10.04(日)

埼玉大学でEmotet感染による大量のメール送信、注意を呼びかけ

 国立大学法人埼玉大学は5月24日、Emotet感染による大量のメール送信について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

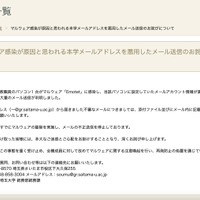
 国立大学法人埼玉大学は5月24日、Emotet感染による大量のメール送信について発表した。

 これは同学教職員のパソコン1台がEmotetに感染し、当該パソコンに設定していたメールアカウント情報の漏えいが原因と推測される大量のメール送信が判明したというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  4. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  5. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

ランキングをもっと見る
PageTop