トレンドマイクロ、Microsoft製品のゼロデイ脆弱性「Follina(CVE-2022-30190)」に注意を呼びかけ | ScanNetSecurity
2026.10.28(水)

トレンドマイクロ、Microsoft製品のゼロデイ脆弱性「Follina(CVE-2022-30190)」に注意を呼びかけ

 トレンドマイクロ株式会社は6月1日、Microsoft製品のゼロデイ脆弱性「Follina(CVE-2022-30190)」について同社ブログで発表した。

脆弱性と脅威 セキュリティホール・脆弱性
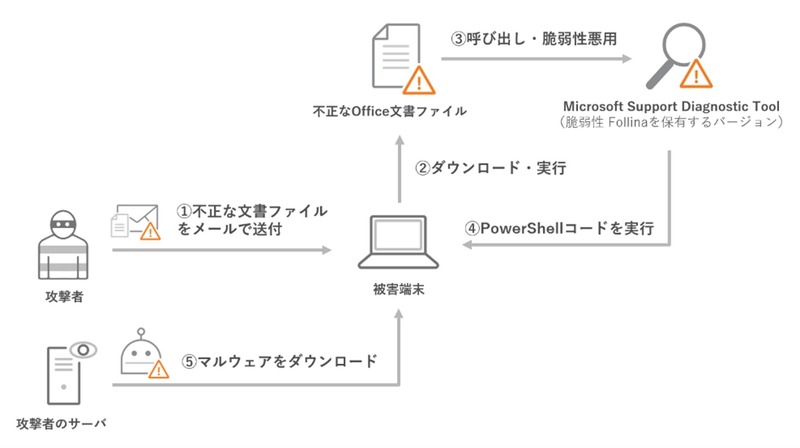
脆弱性Follinaの悪用シナリオの例
脆弱性Follinaの悪用シナリオの例 全 1 枚 拡大写真

 トレンドマイクロ株式会社は6月1日、Microsoft製品のゼロデイ脆弱性「Follina(CVE-2022-30190)」について同社ブログで発表した。

 マイクロソフトは米国時間5月30日に、Microsoft Support Diagnostic Tool(MSDT)に関する脆弱性(CVE-2022-30190)を公表した。同脆弱性は、WordなどOffice文書ファイルにおけるリモートテンプレート機能が悪用されることで、MSDT経由で任意のコードの実行が可能となるもので、「Follina」という通称が命名されている。同脆弱性を攻撃者が悪用することで、ユーザ権限で不正なプログラムのインストールや、データの閲覧/削除/変更、アカウント新規作成などを行える可能性がある。

 同脆弱性を利用する攻撃のシナリオとしては、メールやWeb経由で不正ファイルを攻撃対象者に送り開封させることで、攻撃対象者のローカル環境でPowerShellを実行することが想定される。

 トレンドマイクロは基本的な回避策として、不用意に不審な添付ファイル等を開封しないこと、「保護ビュー」を解除することで攻撃が実行されるため、不用意に「保護ビュー」を解除しないことを推奨している。またマイクロソフトでは、同脆弱性を突いた攻撃の回避策として、MSDTプロトコルの無効化を案内している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 2万6,000件の会員情報が漏えい

  2. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  5. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

ランキングをもっと見る
PageTop