「東芝グループ サイバーセキュリティ報告書2022」公表、成熟度自己評価も掲載 | ScanNetSecurity
2026.09.19(土)

「東芝グループ サイバーセキュリティ報告書2022」公表、成熟度自己評価も掲載

 株式会社東芝は6月23日、東芝グループの2021年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2022」を公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
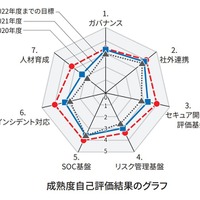
成熟度自己評価結果のグラフ
成熟度自己評価結果のグラフ 全 1 枚 拡大写真

 株式会社東芝は6月23日、東芝グループの2021年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2022」を公表した。

 本報告書では、サイバーレジリエンスの実現のために、意思決定・指揮系統を明確化する「ガバナンス」、監視・検知/対応・復旧/防御を行う「セキュリティオペレーション」、これらを運用し発展させていく「人材育成」について詳説している。

 東芝グループでは、サイバーセキュリティマネジメントの目標を設定し、主要グループ会社では毎年、成熟度自己評価を実施、成熟度を可視化することで、現在の状態を測定している。成熟度自己評価の指標は、セキュリティインシデントマネジメントの成熟度モデルSIM3や、経済産業省「サイバーセキュリティ経営ガイドライン」、NIST“Cyber Security Framework”を参考にし、情報セキュリティ(CSIRT)、製品セキュリティ(PSIRT)の両方を評価している。ガバナンス、社外連携、セキュア開発・評価基盤、リスク管理基盤、SOC基盤、インシデント対応、人材育成のカテゴリ別に5段階で成熟度を評価している。

 本報告書に掲載された成熟度自己評価のグラフによると、ガバナンス、社外連携などのカテゴリでは2022年度までの目標値にほぼ達しているが、インシデント対応と人材育成のカテゴリで、2022年度までの目標値と2021年度の成熟度自己評価にギャップがあった。

 東芝グループでは2020年度以降、成熟度自己評価の対象を海外東芝グループ会社にも拡大し、海外のサイバーセキュリティマネジメント体制の強化を推し進めている。
《ScanNetSecurity》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop