Google フォーム設定ミスで SECCON CTF for Girls 運営イベントの参加申込者の個人情報が閲覧可能に | ScanNetSecurity
2026.10.21(水)

Google フォーム設定ミスで SECCON CTF for Girls 運営イベントの参加申込者の個人情報が閲覧可能に

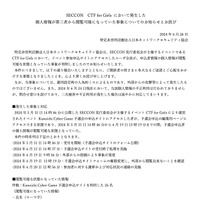
 特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は6月26日、SECCON CTF for Girlsにて、申込者の個人情報が第三者から閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開されている。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は6月26日、SECCON CTF for Girlsにて、申込者の個人情報が第三者から閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開されている。

 これはSECCON実行委員会が主催するSECCON CTF for Girlsにより運営されたイベント Kunoichi Cyber Game にて、運用設定時の人為的ミスでGoogle フォームのアクセス範囲・編集権限を「リンクを知っている全員」と設定したことが原因で 、予選会申込の編集ページにアクセスできる状態となっており、イベント申込サイトにアクセスしたユーザー全員が申込者の個人情報を閲覧可能であったことが判明したというもの。6月19日に外部から指摘があり発覚した。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

    アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

  2. 自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

    自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

  3. 日本経済新聞社への不正アクセス、日経ナショナル ジオグラフィックサービス利用者の情報も漏えいした可能性

    日本経済新聞社への不正アクセス、日経ナショナル ジオグラフィックサービス利用者の情報も漏えいした可能性

  4. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  5. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

ランキングをもっと見る
PageTop