サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性 | ScanNetSecurity
2026.09.14(月)

サンドラッグのECサイトにパスワードリスト型攻撃、会員情報が閲覧された可能性

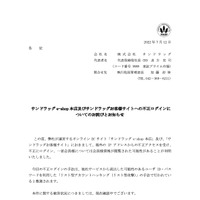
 株式会社サンドラッグは7月11日、同社が運営するオンラインECサイト「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」への海外IPからの不正アクセスについて発表した。

インシデント・事故 インシデント・情報漏えい
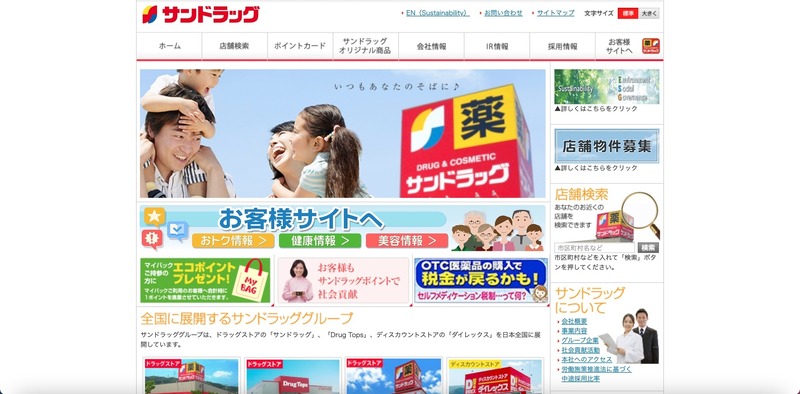
トップページ
トップページ 全 4 枚 拡大写真

 株式会社サンドラッグは7月11日、同社が運営するオンラインECサイト「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」への海外IPからの不正アクセスについて発表した。

 これは7月9日から11日に、「サンドラッグ e-shop 本店」及び「サンドラッグお客様サイト」に対し、他社サービスから流出した可能性のあるユーザーIDとパスワードを用いたパスワードリスト型攻撃による不正ログインで、会員情報が閲覧された可能性が判明したというもの。7月11日午前10時30分にシステム委託会社からの報告で発覚した。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催

    SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催PR

ランキングをもっと見る
PageTop