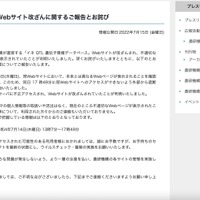
国立研究開発法人農業・食品産業技術総合研究機構(農研機構)は7月15日、同法人が運営する「イネ QTL 遺伝子情報データベース」Webサイトの改ざんについて発表した。
これは7月14日に、「イネ QTL 遺伝子情報データベース」Webサイトにて、本来とは異なる不適切なWebページが表示されることを確認したため、同日午後5時49分に当該サイトを外部から遮断し調査したところ、サーバへの不正アクセスによるWebサイトが改ざんが判明したというもの。

国立研究開発法人農業・食品産業技術総合研究機構(農研機構)は7月15日、同法人が運営する「イネ QTL 遺伝子情報データベース」Webサイトの改ざんについて発表した。
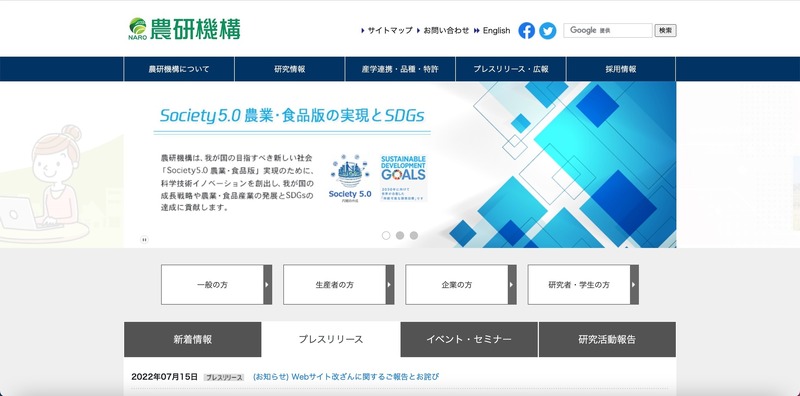
国立研究開発法人農業・食品産業技術総合研究機構(農研機構)は7月15日、同法人が運営する「イネ QTL 遺伝子情報データベース」Webサイトの改ざんについて発表した。
これは7月14日に、「イネ QTL 遺伝子情報データベース」Webサイトにて、本来とは異なる不適切なWebページが表示されることを確認したため、同日午後5時49分に当該サイトを外部から遮断し調査したところ、サーバへの不正アクセスによるWebサイトが改ざんが判明したというもの。