取引先を騙る不審メールの添付ファイルを開封しEmotet感染、メール情報が窃取された可能性 | ScanNetSecurity
2026.11.18(水)

取引先を騙る不審メールの添付ファイルを開封しEmotet感染、メール情報が窃取された可能性

 都築電気株式会社は6月17日、Emotet感染による情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 都築電気株式会社は6月17日、Emotet感染による情報漏えいの可能性について発表した。

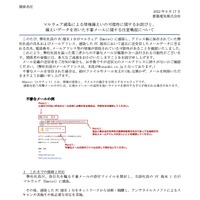
 これは同社社員が、取引先を騙る不審メールの添付ファイルを開封したことでPC端末1台がEmotetに感染し、アドレス帳に保存されていた情報と過去に送受信したメールデータに含まれる情報が窃取された可能性を確認したというもの。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

    マッチングアプリ「Lili」に不正アクセス、本人確認書類の画像含む会員情報が流出した可能性

ランキングをもっと見る
PageTop