ガートナー、日本におけるセキュリティハイプサイクル2022 公開 | ScanNetSecurity
2026.09.28(月)

ガートナー、日本におけるセキュリティハイプサイクル2022 公開

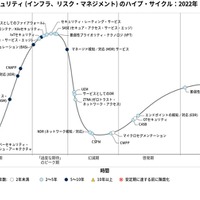
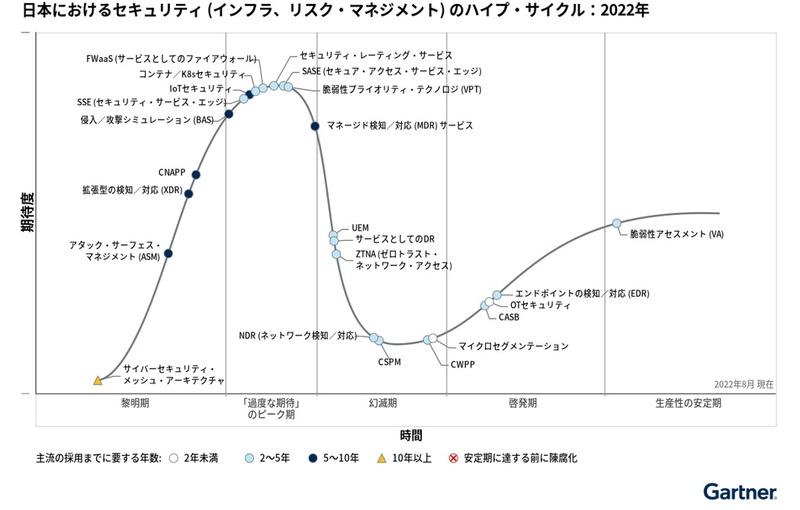
 ガートナージャパン株式会社は9月26日、「日本におけるセキュリティ(インフラ、リスク・マネジメント)のハイプ・サイクル:2022年」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
日本におけるセキュリティ (インフラ、リスク・マネジメント) のハイプ・サイクル:2022年
日本におけるセキュリティ (インフラ、リスク・マネジメント) のハイプ・サイクル:2022年 全 1 枚 拡大写真

 ガートナージャパン株式会社は9月26日、「日本におけるセキュリティ(インフラ、リスク・マネジメント)のハイプ・サイクル:2022年」を発表した。

 本ハイプ・サイクルでは、セキュリティの中でも特にセキュアなインフラとリスク・マネジメントを実現しながら企業のビジネスやサービス・データを保護する24のテクノロジ・手法・概念を取り上げている。

 2022年版では新たに、アタック・サーフェス・マネジメント(ASM)、セキュリティ・レーティング・サービス、侵入・攻撃シミュレーション(BAS)、SSE(セキュリティ・サービス・エッジ)、サイバーセキュリティ・メッシュ・アーキテクチャの5項目を追加している。

 ガートナーのアナリストでバイス プレジデントの礒田優一氏は「セキュリティへの投資を検討している組織は、急速なデジタル化の進展と脅威の変化に対応するために、取り組みの優先順位を定期的に調整すべきです」とコメントしている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

    「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

  2. REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

    REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

  3. PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

    PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

  4. 旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

    旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

  5. ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

    ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引

ランキングをもっと見る
PageTop