庁内グループウェアへの不正ログインを繰り返した職員を戒告処分 | ScanNetSecurity
2026.10.05(月)

庁内グループウェアへの不正ログインを繰り返した職員を戒告処分

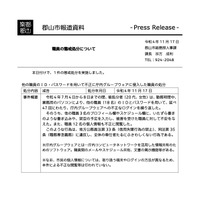
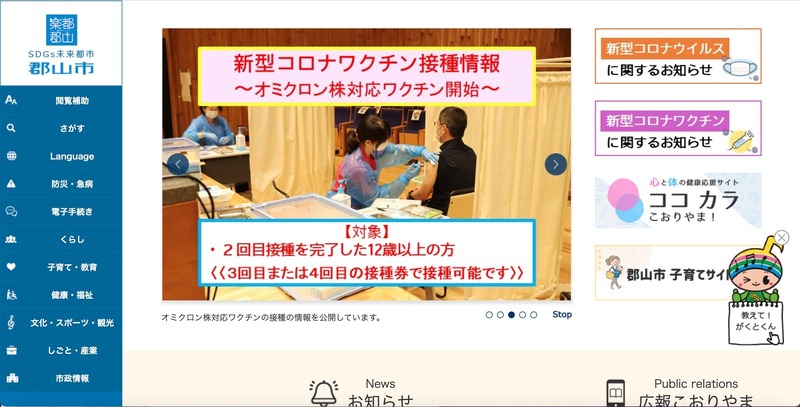
 福島県郡山市は11月17日、庁内グループウェアへの不正ログインを繰り返した職員の懲戒処分について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真

 福島県郡山市は11月17日、庁内グループウェアへの不正ログインを繰り返した職員の懲戒処分について発表した。

 これは7月4日から8日までの間に、勤務時間中に業務用パソコンから他の職員18名のIDとパスワードを使用し、延べ47回にわたり庁内グループウェアへの不正ログインを繰り返し、職員12名の個人情報も不正に閲覧する、他の職員3名のプロフィール欄やスケジュール欄に、いたずら書きのような書き込みや、架空の予定を入力し、被害を受けた職員に不安を与えた職員(20代、女性)に対し、地方公務員法第33条(信用失墜行為の禁止)、同法第35条(職務専念義務)に基づき11月17日付で戒告処分を行ったというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop