金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍 | ScanNetSecurity
2026.11.02(月)

金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍

ラザルスグループといえば、北朝鮮が関与しているとされるAPTグループだ。近年では仮想通貨への攻撃やランサムウェアなど金銭がからむ活動に主力を置いているが、2019年末から22年1Qにかけて、EU圏を狙ったスパイ活動が確認されている。

研修・セミナー・カンファレンス セミナー・イベント
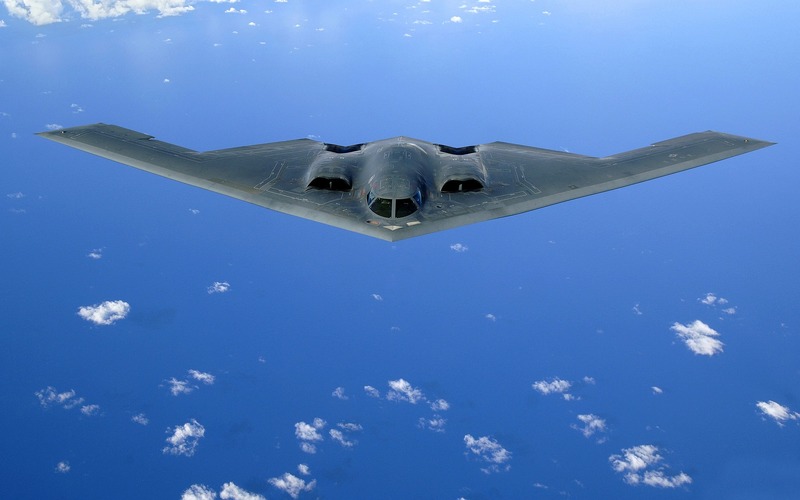
金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍(イメージ画像)
金融犯罪のラザルスが新領域開拓、グラマン ロッキード BAE 騙り暗躍(イメージ画像) 全 3 枚 拡大写真

 ラザルスグループは北朝鮮が関与しているとされる APT グループだ。近年では仮想通貨への攻撃やランサムウェアなど金銭がからむ活動に主力を置いているが、2019 年末から 2022 年 1Q にかけて、EU 圏を狙ったスパイ活動が確認されている。

 ラザルスといえば 2014 年のソニーピクチャーズへの攻撃、2016 年のバングラデシュ中央銀行への不正アクセス(資金流出)、ワナクライ(ランサムウェア)への関与を想起する。仮想通貨への攻撃も目立つ。国家支援型でありながら、金銭関連の活動が目立つのは、北朝鮮政府が外貨獲得の手法を、かつて「スーパーK」で名を馳せた米ドル紙幣の偽札製造から、金融サイバー犯罪に切り替えたからと推定される。

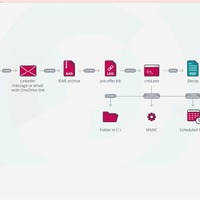
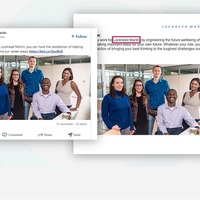
 北朝鮮のような独裁国家なら、フェイクニュース等によるプロパガンダや諜報活動に力を入れそうだが、EU 圏で確認された活動は、防衛航空産業のサプライチェーン(契約事業者)を狙ったサイバーエスピオナージ(スパイ活動)とみられている。活動を確認して報告したのは ESET の脅威分析ダイレクター Jean-Ian Boutin 氏だ。2022年初夏、スロバキアのセキュリティ企業の雄 ESET が開催した「ESET WORLD 2022」において公表された。
《中尾 真二( Shinji Nakao )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop